O que é uma carteira multi-party computation (MPC)? O guia completo para desenvolvedores

Escrito por Alchemy Team

As carteiras de computação multipartidária (MPC) surgiram como um avanço significativo na segurança de nível institucional para criptoativos, representando um grande passo à frente em relação às abordagens tradicionais de chave única. Junto com o MPC, tecnologias alternativas como Trusted Execution Environments (TEE) também ganharam destaque, oferecendo abordagens diferentes para resolver os desafios fundamentais de gerenciamento de chaves e experiência do usuário em aplicações web3.
Se você está construindo infraestrutura de criptoativos ou avaliando soluções de carteira para sua aplicação, este guia detalha tudo o que você precisa saber sobre a tecnologia MPC, explora como ela se compara a alternativas como TEE, e ajuda você a entender qual abordagem melhor atende aos seus requisitos de segurança e experiência do usuário.
O que é computação multipartidária?
Computação multipartidária (MPC) é um protocolo criptográfico que permite que múltiplas partes computem conjuntamente uma função sobre suas entradas, mantendo essas entradas privadas entre si. No contexto de carteiras cripto, o MPC divide uma chave privada em múltiplos fragmentos criptografados distribuídos entre diferentes partes, permitindo que assinem transações coletivamente sem nunca reconstruir a chave completa e sem que qualquer parte tenha informação sobre os fragmentos mantidos pelas outras.
Pense nisso como um sistema de lançamento nuclear que exige que múltiplos oficiais girem suas chaves simultaneamente—exceto que, no MPC, as "chaves" são fragmentos matemáticos que podem criar uma assinatura válida sem nunca existirem juntos em um único lugar.
Ou, para um exemplo mais concreto, considere um cenário em que 3 desenvolvedores trabalham em uma startup Web3 e querem determinar seu salário médio sem revelar seus salários individuais uns aos outros ou a um terceiro confiável durante o processo de cálculo.
Nesse cenário, os funcionários usariam um protocolo de computação multipartidária (MPC) para calcular seu salário médio sem divulgar seus salários individuais ou informações privadas. O protocolo MPC empregaria uma técnica criptográfica conhecida chamada compartilhamento aditivo de segredo, que envolve dividir e distribuir um segredo entre um grupo de partes independentes. Como resultado, uma parte externa poderia determinar o salário médio sem interagir diretamente com os funcionários.
As duas propriedades centrais do MPC
Todo protocolo MPC deve garantir:
- Privacidade: a informação privada mantida por cada parte não pode ser inferida a partir da execução do protocolo
- Precisão: mesmo que algumas partes se desviem do protocolo ou compartilhem informações, elas não podem forçar as partes honestas a produzir resultados incorretos
Como o MPC funciona na prática: um mergulho técnico
Veja o que acontece por trás dos panos quando você usa uma carteira MPC:
1. Geração distribuída de chaves (DKG)
A carteira gera fragmentos de chave usando técnicas criptográficas como o Shamir's Secret Sharing ou esquemas de assinatura por limiar mais avançados. Cada fragmento é inútil isoladamente—você precisa de um número limiar (como 2 de 3) para realizar qualquer operação. Além disso, a chave privada completa nunca existe em um único local, nem mesmo durante sua geração.
2. Assinatura de transações
Quando você inicia uma nova transação, a carteira cria uma solicitação de assinatura. Múltiplas partes, cada uma detendo um fragmento de chave, precisam se engajar em um protocolo criptográfico para gerar uma assinatura para essa transação.
As partes trocam provas matemáticas sem revelar qualquer informação sobre seus fragmentos de chave, mantendo a segurança da configuração. O resultado final é uma assinatura idêntica à criada por uma carteira tradicional de chave única.
3. Renovação e recuperação de chaves
Além desse fluxo funcional, as carteiras MPC também podem renovar fragmentos de chave periodicamente sem alterar a chave privada subjacente. Isso é particularmente útil em situações em que um fragmento de chave individual é perdido, e o sistema pode gerar novos fragmentos que invalidam os antigos.
Comparando carteiras MPC com outras carteiras cripto
O cenário de segurança de carteiras oferece diversas abordagens, cada uma com tradeoffs distintos. Entender essas diferenças é fundamental para escolher a solução certa para sua aplicação.
Tecnicamente, carteiras MPC são carteiras de chave privada única, em que essa chave é dividida em fragmentos mantidos por diferentes partes/dispositivos. Ao implementar MPC, os provedores precisam decidir como distribuir esses fragmentos, o que impacta fundamentalmente tanto a segurança quanto a experiência do usuário.
Configuração simples de 2 partes:
- Fragmentos exigidos do usuário: o usuário mantém um fragmento, o provedor mantém outro, ambos necessários para assinar. Oferece segurança genuína, mas cria atrito na experiência do usuário—os usuários precisam gerenciar material criptográfico e correm o risco de bloqueio permanente.
- Fragmentos controlados pelo provedor: o provedor mantém fragmentos suficientes para assinar independentemente. Oferece benefícios de segurança limitados em relação ao gerenciamento tradicional de chave privada, já que um provedor comprometido ainda poderia acessar os fundos do usuário.
Configuração avançada de 3 partes: implementações mais sofisticadas usam um limiar de 2 de 3 com:
- Fragmento do dispositivo do usuário: selado ao dispositivo do usuário (via TEE/Secure Enclave) e protegido por biometria ou PIN
- Fragmento do provedor: mantido pelo serviço, frequentemente vinculado à autenticação social
- Fragmento de backup: armazenado separadamente (armazenamento a frio do usuário, desenvolvedor da aplicação ou armazenamento do provedor)
Essa configuração permite que os usuários recuperem o acesso caso percam o dispositivo, usando o fragmento de backup para criar um novo fragmento de dispositivo, enquanto o fragmento de backup fica restrito a operações de re-fragmentação. No entanto, mesmo essas implementações avançadas enfrentam limitações fundamentais com os métodos de autenticação modernos.
MPC vs. carteiras multisig
Embora as carteiras MPC sejam tecnicamente um modelo de chave única, elas têm muito em comum com carteiras multisig. Então, qual é a diferença entre as duas?
Uma carteira multisig usa uma assinatura digital única que exige mais de uma chave privada para autenticar uma transação de saída. Em contraste, uma carteira MPC divide uma única chave privada entre múltiplas partes. Em ambos os casos, as transações exigem que múltiplas partes/dispositivos assinem uma transação, mas a implementação de cada modelo é diferente.
Carteiras multisig:
- Existem múltiplas chaves privadas completas
- Exige implementação de smart contract onchain
- Visível onchain (todos podem ver que é uma multisig)
- Custos de gas mais altos devido à verificação de múltiplas assinaturas
- Limitada a chains que oferecem suporte nativo a multisig
Carteiras MPC:
- Uma única chave privada dividida em fragmentos
- Opera na camada criptográfica (offchain)
- Aparece onchain como uma carteira comum de assinatura única
- Custos de transação padrão
- Agnóstica quanto ao protocolo (funciona em qualquer blockchain)
MPC vs. carteiras de smart contract (account abstraction)
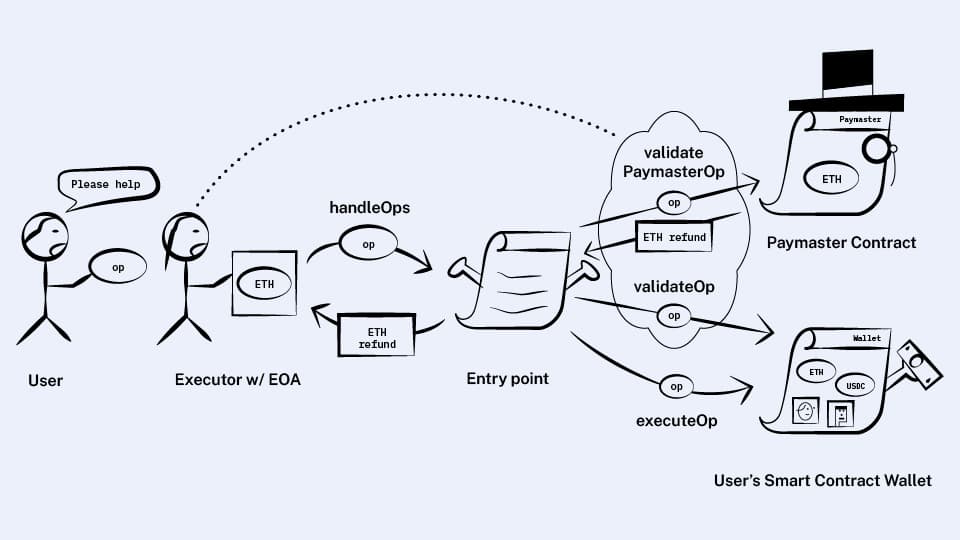
O surgimento do ERC-4337 e do ERC-7702, os padrões para account abstraction, criou novas possibilidades para a experiência do usuário em carteiras. O Bundler e o Gas Manager da Alchemy fornecem agrupamento de transações e patrocínio de gas para carteiras de account abstraction, enquanto os desenvolvedores podem escolher a abordagem de gerenciamento de chaves que se adequa aos seus requisitos de autenticação e segurança.
As carteiras de smart contract ainda precisam de gerenciamento de chaves, então as carteiras MPC não são um produto concorrente da account abstraction, e de fato muitas aplicações estão combinando as duas para maximizar sua segurança enquanto oferecem a melhor experiência para seus usuários.
MPC vs. TEE: a escolha moderna
Trusted Execution Environments (TEE) surgiram como uma alternativa atraente ao MPC, particularmente para aplicações que priorizam a experiência do usuário:
Abordagem MPC:
- Distribui fragmentos de chave entre as partes
- Exige coordenação para cada assinatura
- Não consegue fornecer controle de acesso verificável para login por e-mail/social
- Força uma escolha entre complexidade para o usuário (os usuários precisam gerenciar material criptográfico) ou controle do provedor (o provedor mantém fragmentos suficientes para agir independentemente)
Abordagem TEE:
- Armazenamento de chaves e computação isolados em hardware
- Pode fornecer controle de acesso verificável vinculado à autenticação por e-mail/social
- Elimina a necessidade de os usuários gerenciarem material criptográfico
- Permite experiências de usuário fluidas sem comprometer a segurança
O poder do TEE + account abstraction
Ao combinar TEE com carteiras de smart contract, você obtém o conjunto ideal de recursos:
- Gerenciamento de chaves seguro e isolado em hardware (TEE)
- Controle de acesso verificável vinculado a métodos de autenticação familiares (TEE)
- Regras de transação programáveis (carteiras de smart contract)
- Patrocínio de gas e capacidades de agrupamento (carteiras de smart contract)
- Opções de recuperação social (carteiras de smart contract)
- Experiência de usuário fluida sem a complexidade de gerenciamento de chaves (TEE)
O TEE pode garantir criptograficamente que o acesso à conta só ocorra quando a autenticação adequada for bem-sucedida, permitindo as experiências de usuário que as aplicações modernas exigem.
Quais são os benefícios das carteiras MPC?
As carteiras MPC oferecem várias vantagens teóricas que as tornaram um marco importante na evolução da segurança de carteiras:
- Modelo de confiança distribuída: as chaves privadas não ficam armazenadas em um único lugar, reduzindo teoricamente pontos únicos de falha.
- Garantias matemáticas de privacidade: os dados são criptografados e distribuídos, de modo que nenhuma parte isolada tem acesso à chave completa.
- Compatibilidade de protocolo: o MPC funciona em todas as blockchains sem exigir suporte específico de smart contract.
- Inovação criptográfica: representa um avanço significativo em criptografia aplicada para casos de uso práticos.
No entanto, esses benefícios vêm acompanhados de tradeoffs de implementação que alternativas como o TEE conseguem resolver de forma mais elegante.
Quais são as desvantagens das carteiras MPC?
As limitações do MPC impulsionaram a inovação em direção a alternativas como o TEE:
- Sobrecarga computacional: o MPC exige operações criptográficas complexas que adicionam latência e custo computacional a cada transação.
- Altos custos de comunicação: coordenar entre partes distribuídas cria sobrecarga de rede e potenciais pontos de falha.
- Limitações de autenticação: o MPC não consegue fornecer controle de acesso verificável para os métodos de login por e-mail e social que os usuários esperam.
- Complexidade de UX: implementações verdadeiras de MPC exigem que os usuários gerenciem material de chave, enquanto versões simplificadas podem não oferecer benefícios de segurança significativos.
- Tradeoffs de implementação: a escolha fundamental entre complexidade para o usuário (Opção 1) e uma falsa sensação de segurança (Opção 2) limita a aplicabilidade prática.
As principais soluções de carteira MPC em 2025
O cenário de carteiras MPC amadureceu significativamente nos últimos anos, e existem muitos players no espaço. Aqui estão alguns dos principais provedores do mercado atualmente.
Para empresas
Fireblocks
O Fireblocks oferece segurança de ponta com isolamento de hardware. Suporta mais de 300 milhões de carteiras, é certificado SOC2 Type 2, e oferece uma variedade de recursos para atender a todas as necessidades empresariais, incluindo armazenamento hot e cold, infraestrutura de nós, e seguro de ativos.
Blockdaemon
O Blockdaemon oferece um conjunto de soluções de segurança de nível institucional, incluindo um produto de carteira MPC e um provedor de vault. É certificado ISO 27001 e projetado para validadores e investidores institucionais.
Para consumidor
Zengo
O Zengo suporta 1.000 ativos diferentes, com mais de 1,5 milhão de clientes, e é uma das primeiras carteiras MPC voltadas ao consumidor no mercado. Um ótimo produto para aplicações mobile-first, o Zengo oferece verificação biométrica, autenticação de 3 fatores, e suporte multichain.
Coinbase Wallet
A Coinbase é uma das maiores exchanges do mundo, e não é surpresa que sua oferta de carteira esteja empurrando os limites do que é possível em segurança. Oferecendo onramps fiat sem atrito, integrações MPC, e um SDK para incorporação em aplicações de terceiros, a oferta de carteira da Coinbase é uma das mais populares do mercado atualmente.
Para desenvolvedores (SDKs e infraestrutura)
Web3Auth
O Web3Auth é uma ferramenta recentemente adquirida pela Consensys e oferece recursos de MPC e account abstraction. Com suporte para Web, iOS, Android, e React Native, o Web3Auth é um framework flexível para proteger seus usuários.
Portal
O Portal recentemente se reposicionou como provedor de infraestrutura de stablecoin. Oferecendo SDKs e APIs simples, o Portal disponibiliza uma variedade de ferramentas de desenvolvimento para integrar rapidamente recursos de MPC ao seu stack de carteiras.
Infraestrutura Alchemy
A Alchemy fornece RPC e Data APIs, Gas Manager, e Bundler, que desenvolvedores de carteiras podem usar para conectividade com chains, dados onchain, patrocínio de gas, e agrupamento de transações de account abstraction. Para recursos de carteira embarcada, veja a parceria entre Alchemy e Privy.
Escolhendo uma carteira MPC
Integrar carteiras MPC à sua aplicação não é tão complexo quanto se imagina e, frequentemente, envolve uma simples integração de SDK. Aqui estão os passos que você deve considerar.
Avalie suas necessidades
Primeiro, avalie os provedores de MPC com base no seu caso de uso e necessidades. Por exemplo, se você está construindo uma aplicação para consumidores, pode priorizar recursos de recuperação social em vez de segurança de vault empresarial. Se você está construindo algo mobile-first, talvez queira priorizar autenticação biométrica.
Além de avaliar os conjuntos de recursos de vários provedores, você também deve considerar:
- Suporte de chains: funciona com as chains em que você está construindo?
- Complexidade de integração: quanto esforço de desenvolvimento é necessário?
- Compliance: a solução atende aos seus requisitos regulatórios?
- Estrutura de custos: qual é o custo do provedor de MPC e como esse custo muda à medida que você escala?
- Desempenho: quais SLAs e benchmarks de desempenho esse provedor oferece?
Melhores práticas de segurança para implementações de MPC
Seja usando MPC, TEE, ou abordagens híbridas, as melhores práticas de segurança continuam sendo fundamentais:
Geração e armazenamento de chaves
- Sempre use aleatoriedade baseada em hardware para geração de chaves.
- Implemente protocolos de renovação de chaves (mensal ou trimestral) quando aplicável.
- Armazene fragmentos em locais geograficamente distribuídos ao usar MPC.
- Use modelos de segurança diferentes para cada componente (HSM, TEE, elemento seguro).
Segurança de rede
- Implemente criptografia ponta a ponta para todas as comunicações de fragmentos de chave.
- Use autenticação mútua TLS entre nós de MPC.
- Implante nós em segmentos de rede separados quando aplicável.
- Monitore os fragmentos em busca de padrões anômalos de assinatura.
Segurança operacional
- Exija autenticação multifator para todas as ações administrativas.
- Implemente limitação de taxa em solicitações de assinatura.
- Registre e audite todas as operações de gerenciamento de chaves.
- Realize avaliações de segurança e testes de penetração regulares.
Considerações de compliance e privacidade de dados
Provedores de carteiras embarcadas precisam navegar por requisitos regulatórios complexos ao lidar com dados de autenticação de usuários, então, ao pensar em construir com carteiras, você deve ter em mente o seguinte:
Gatilhos de KYC/AML
Requisitos de "Know Your Customer" podem ser ativados quando carteiras facilitam onramps/offramps fiat, transações de alto valor, ou operam em jurisdições regulamentadas. Dados de login social podem simplificar o compliance ao fornecer informações de identidade verificadas.
Obrigações do GDPR
Usuários europeus têm direitos de portabilidade de dados, exclusão, e acesso quando sistemas de login social coletam informações pessoais. Portanto, provedores de carteira precisam implementar minimização de dados e obter consentimento explícito de clientes europeus.
Checklist de compliance
Está construindo com carteiras e quer manter algumas coisas em mente? Fique atento a soluções que ofereçam:
- Minimização de dados: colete apenas as informações essenciais necessárias para a funcionalidade da carteira e conformidade regulatória.
- Armazenamento regional de chaves: armazene material criptográfico e dados de usuários em jurisdições alinhadas com os requisitos regulatórios.
- Relatórios SOC2 Type II: implemente controles de segurança de nível empresarial e passe por avaliações regulares de segurança de terceiros.
Armadilhas comuns e como evitá-las
Entender as armadilhas comuns de implementação ajuda a orientar melhores decisões arquiteturais:
Armadilha 1: negligenciar mecanismos de recuperação
Realidade: os usuários perderão dispositivos e esquecerão credenciais, independentemente da tecnologia subjacente. Solução: construa múltiplos caminhos de recuperação desde o início. O TEE permite fluxos de recuperação sofisticados que o MPC não consegue oferecer com a mesma facilidade, enquanto o MPC exige planejamento cuidadoso em torno da recuperação de fragmentos de chave.
Armadilha 2: ignorar implicações de desempenho
Realidade: a assinatura via MPC pode adicionar de 100 a 500ms de latência a cada transação, enquanto as operações de TEE são tipicamente muito mais rápidas. Solução: implemente atualizações fluidas de interface para que os usuários entendam os estados da transação, e considere se sua aplicação pode tolerar a latência inerente ao MPC.
Armadilha 3: limitações de métodos de autenticação
Realidade: os usuários esperam experiências fluidas de login por e-mail e social. Solução: avalie cuidadosamente se a abordagem escolhida consegue fornecer controle de acesso verificável para métodos de autenticação modernos. O TEE se destaca aqui, enquanto o MPC enfrenta limitações fundamentais.
Armadilha 4: dependência de fornecedor (vendor lock-in)
Realidade: trocar de provedor de segurança de carteira pode ser complexo depois de implantado. Solução: abstraia a lógica específica do provedor e mantenha formatos de chave portáveis sempre que possível, mantendo abertos os caminhos de migração.
O futuro das carteiras MPC: 2025 e além
O cenário de tecnologia de carteiras está evoluindo rapidamente, com diferentes abordagens encontrando seus casos de uso ideais:
O papel contínuo do MPC O MPC continua valioso para casos de uso institucionais específicos que exigem controle distribuído e conformidade regulatória. Suas inovações criptográficas abriram caminho para avanços mais amplos em computação segura.
O TEE como padrão de consumo Para aplicações de consumo e plataformas voltadas a desenvolvedores, a tecnologia TEE surgiu como a abordagem preferida. Ela permite as experiências de usuário fluidas que a adoção em massa exige, ao mesmo tempo em que fornece garantias de segurança verificáveis.
Abordagens híbridas O futuro provavelmente inclui sistemas híbridos que combinam os melhores aspectos de diferentes tecnologias. Por exemplo, usar TEE para operações voltadas ao usuário enquanto se aproveita o MPC para requisitos de custódia institucional.
Segurança invisível As soluções de carteira vencedoras serão aquelas em que os usuários nunca precisam pensar—eles se autenticarão com métodos familiares, operarão com segurança invisível, e contarão com mecanismos de recuperação que realmente funcionam para usuários reais.
Conclusão: o MPC como base para o futuro da Web3
As carteiras MPC representam um avanço significativo em segurança criptográfica e foram fundamentais para empurrar a indústria em direção a melhores soluções de gerenciamento de chaves. Para desenvolvedores construindo a próxima geração de aplicações web3, entender o MPC fornece contexto importante para o cenário mais amplo de segurança.
No entanto, as limitações práticas do MPC—particularmente em relação à experiência do usuário e autenticação—levaram ao surgimento de alternativas como o TEE, capazes de entregar tanto segurança quanto usabilidade. A chave é escolher a arquitetura certa para o seu caso de uso específico, seja em aplicações institucionais que exigem controle distribuído ou plataformas de consumo que precisam de onboarding fluido.
À medida que avançamos rumo a um futuro em que toda aplicação integra funcionalidade cripto, a infraestrutura vencedora será aquela que equilibra segurança, usabilidade, e flexibilidade. O MPC lançou bases importantes, enquanto tecnologias como o TEE estão cumprindo a promessa de experiências de usuário invisíveis e seguras.
Construa infraestrutura de carteiras com a Alchemy
Pronto para implementar tecnologia de carteira em sua aplicação? Ao avaliar abordagens de gerenciamento de chaves, considere o que realmente importa: seus usuários conseguem realmente usá-la, e a segurança realmente funciona? A Alchemy fornece a infraestrutura de chain que provedores de carteira e desenvolvedores de aplicações usam junto com a solução de carteira escolhida:
- Acesso confiável à blockchain: conecte-se através da RPC API da Alchemy nas chains suportadas
- Dados onchain: use as Data APIs da Alchemy para recuperar saldos de carteira e atividade de transação
- Infraestrutura de account abstraction: use o Gas Manager para patrocínio de gas e o Bundler para agrupamento de transações
Isso permite combinar o modelo de segurança de carteira escolhido com infraestrutura de produção para acesso à chain, dados, e execução de transações.
- Explore transações gasless com o Gas Manager.
- Saiba mais sobre a parceria entre Alchemy e Privy.
Perguntas frequentes
O que é uma carteira MPC?
Uma carteira MPC usa computação multipartidária para dividir uma chave privada em fragmentos criptografados distribuídos entre múltiplas partes, permitindo que assinem transações coletivamente sem que nenhuma parte detenha a chave completa ou a reconstrua em um único lugar.
Como uma carteira MPC difere de uma carteira tradicional?
Carteiras tradicionais armazenam uma chave privada completa em um único local, criando um ponto único de falha, enquanto carteiras MPC distribuem fragmentos de chave entre múltiplas partes, exigindo colaboração para assinar transações sem expor a chave completa.
Quais são as principais vantagens das carteiras MPC em relação às carteiras multisig?
As carteiras MPC aparecem onchain como carteiras comuns de assinatura única, com custos de transação padrão, e funcionam em todas as blockchains, enquanto a multisig exige implementação de smart contract onchain, custos de gas mais altos, e é limitada a chains que oferecem suporte nativo.
As carteiras MPC são seguras?
As carteiras MPC aumentam a segurança ao exigir que múltiplas partes colaborem nas transações, tornando o roubo muito mais difícil, já que os atacantes precisam comprometer múltiplos sistemas simultaneamente em vez de um único local de armazenamento de chave.
Quais são as principais desvantagens das carteiras MPC?
As carteiras MPC têm sobrecarga computacional que adiciona latência às transações, altos custos de comunicação entre as partes, e não conseguem fornecer controle de acesso verificável para os métodos de login por e-mail e social que os usuários esperam.
Como as carteiras MPC lidam com a recuperação de chaves?
As carteiras MPC podem renovar fragmentos de chave periodicamente e permitir acesso com um limiar de fragmentos restantes mesmo que alguns sejam perdidos, mas a implementação varia significativamente entre provedores em termos de complexidade para o usuário versus segurança.
As carteiras MPC podem funcionar com account abstraction?
Sim, carteiras MPC podem ser combinadas com carteiras de smart contract e recursos de account abstraction, já que carteiras de smart contract ainda precisam de gerenciamento de chaves, e o MPC pode fornecer essa camada de segurança subjacente.
Qual é a diferença entre as abordagens MPC e TEE?
O MPC distribui fragmentos de chave exigindo coordenação para cada assinatura, enquanto o TEE usa armazenamento de chaves isolado em hardware que pode fornecer controle de acesso verificável vinculado à autenticação por e-mail/social com uma experiência de usuário melhor.
Visões gerais relacionadas
 Carteiras
14 de outubro de 2026
O que é um paymaster?
Um paymaster patrocina o gas de uma user operation, ou deixa o usuário pagar essa taxa com um token ERC-20.
 Carteiras
2 de setembro de 2026
Carteiras de agentes: o modelo de sessão e permissão para agentes de IA
Como agentes de IA obtêm acesso a carteiras com escopo definido e revogável, sem armazenar chaves privadas: sessões, assinatura delegada e revogação instantânea.
 Carteiras
29 de julho de 2026
Pare de colar chaves privadas no Cursor: como dar uma carteira ao seu agente de código
Dê uma carteira ao seu agente de código sem dar a chave. Como as carteiras de agente do Alchemy CLI usam sessões com escopo para que agentes transacionem sem chaves privadas no .env.

Construa magia blockchain
A Alchemy combina os produtos e ferramentas de desenvolvimento Web3 mais poderosos com recursos, comunidade e suporte lendário.