¿Qué es el valor máximo extraíble (MEV) y la protección contra MEV?

Escrito por Max Crawford
La mayoría de las blockchains sin permiso (como Bitcoin y Ethereum) son transparentes. Esa transparencia es una fortaleza, pero también invita a actores que pueden aprovechar lo que ven en el mempool (el "pool" de transacciones que esperan la validación de un nodo antes de ser incluidas permanentemente en un bloque).
Y dado que un productor de bloques es libre de incluir transacciones del mempool en el siguiente bloque en cualquier orden, puede manipular la inclusión/exclusión de transacciones para obtener ganancias.
Al construir DEXs, vaults, o prácticamente cualquier sistema sensible al precio, MEV se convierte en una restricción de diseño real. Los marcos de protección contra MEV impiden lucrar mediante la manipulación injusta de transacciones.
¿Qué es MEV y la protección contra MEV?
MEV, abreviatura de "Maximum Extractable Value" (valor máximo extraíble), es el valor máximo que alguien (llamado MEV-Extracting Entity o MEE) puede extraer de un bloque reordenando, insertando o censurando transacciones durante la producción del bloque. Nota que este valor es adicional a la recompensa estándar del bloque y las tarifas de gas que recolectan los mineros o validadores.
Puedes pensar en el MEV como un "impuesto oculto" sobre el trade de un usuario. Los MEE pueden manipular tácticamente las transacciones en un bloque de modo que el usuario obtenga menos valor del trade de lo esperado, quedándose con la diferencia (arbitraje).
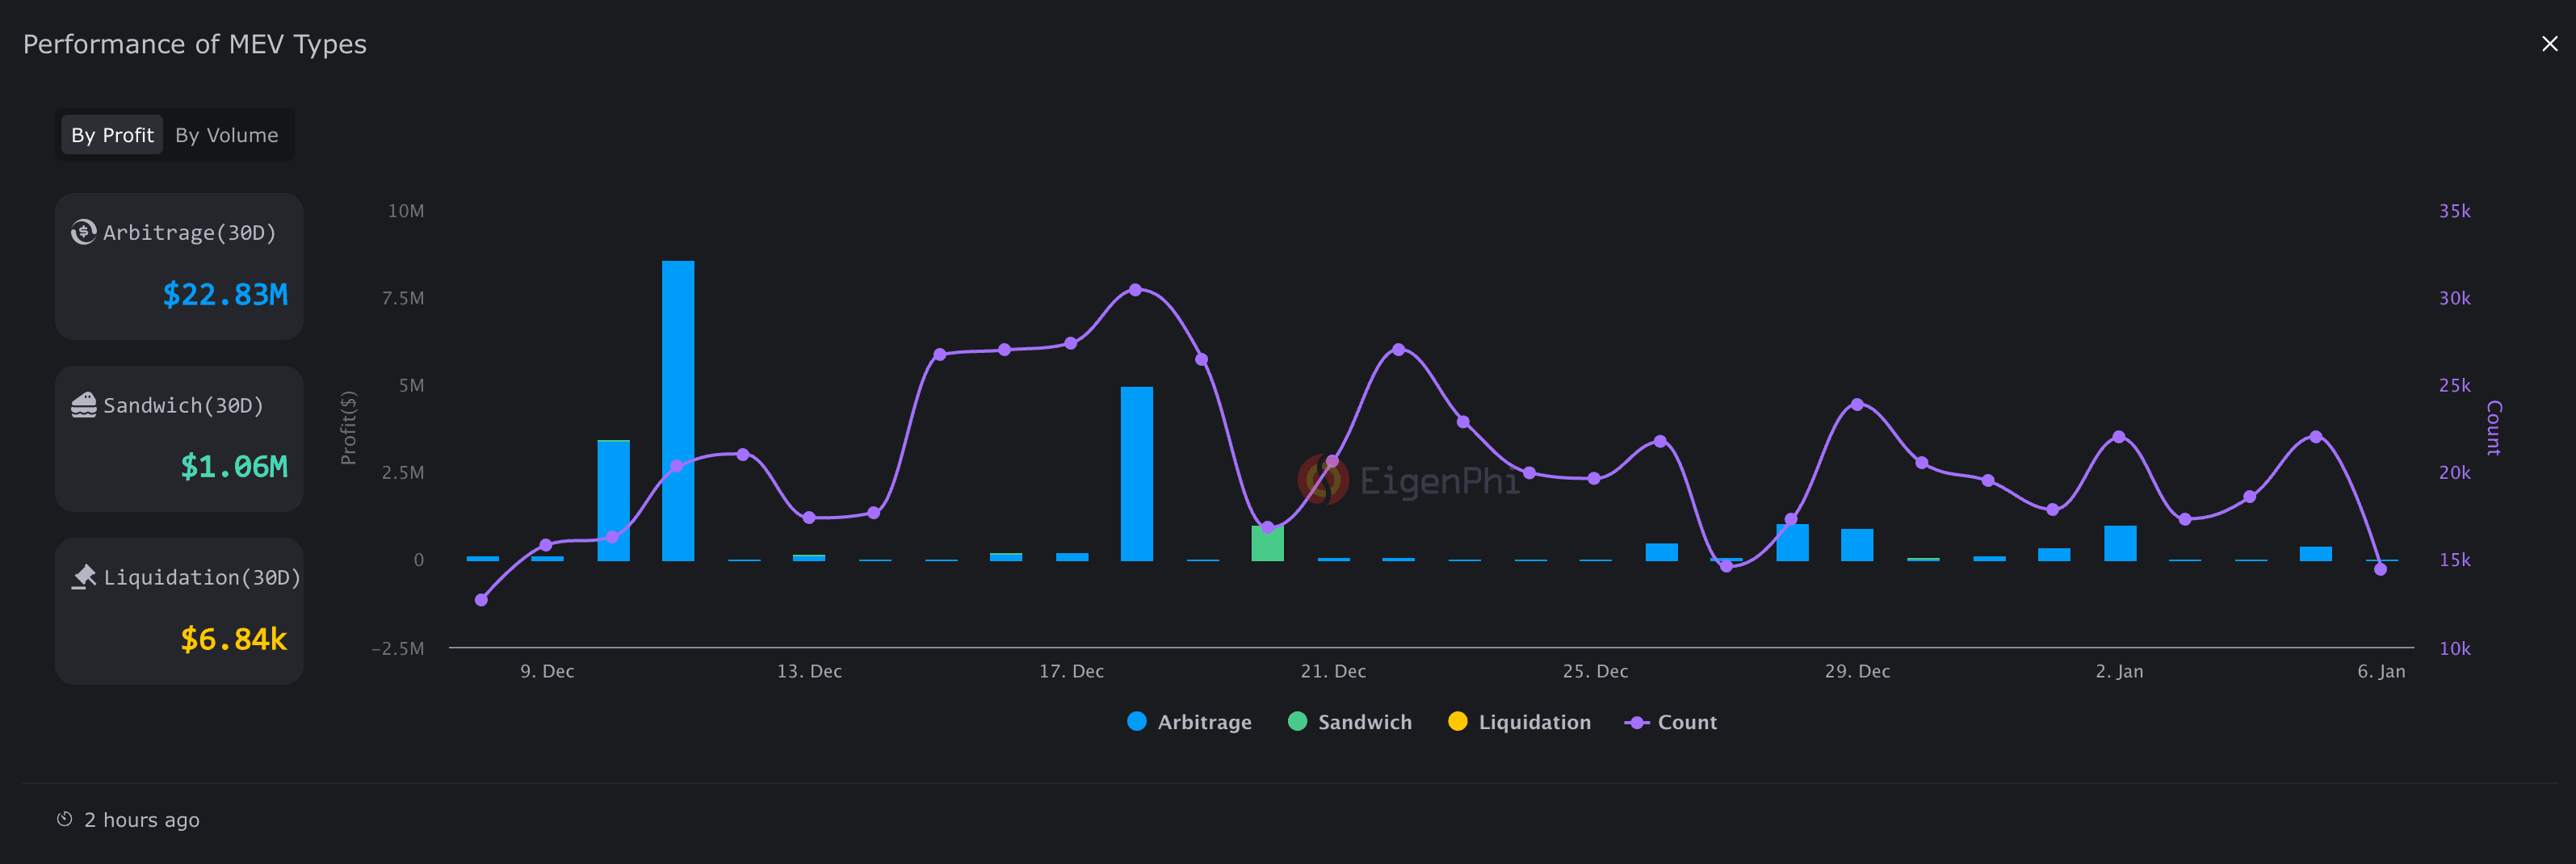
La imagen anterior muestra la ganancia total obtenida por los MEE entre el 8 de diciembre de 2025 y el 6 de enero de 2026. La suma llega a casi $24M en 30 días, y eso solo en Ethereum.
Por eso protegerse contra el MEV es crucial.
La "protección contra MEV" es cualquier estrategia o mecanismo (como el uso de mempools privados) que protege a usuarios y desarrolladores de la manipulación dañina de transacciones por parte de mineros o validadores que manipulan el orden de las transacciones en un bloque para obtener valor adicional.
El MEV afecta directamente cómo funciona tu app en producción. Cuando no hay protección contra MEV, los usuarios experimentan slippage muy alto y transacciones fallidas. Con el tiempo, esto erosiona la confianza. Los usuarios asumen que el ruteo es deficiente, que el pricing es inexacto o que el producto no es seguro, incluso cuando el protocolo en sí funciona correctamente.
Cuando lanzas tu app con protección contra MEV incorporada, las transacciones se ejecutan según lo esperan los usuarios.
Historia del MEV
Los términos "MEV" o "Miner Extractable Value" aparecieron por primera vez en un paper de investigación de Flashbots de 2019 titulado "Flash Boys 2.0: Frontrunning, Transaction Reordering, and Consensus Instability in Decentralized Exchanges," y más tarde evolucionaron para incluir a actores que no son mineros, pasando a llamarse "Maximum/Maximal Extractable Value."
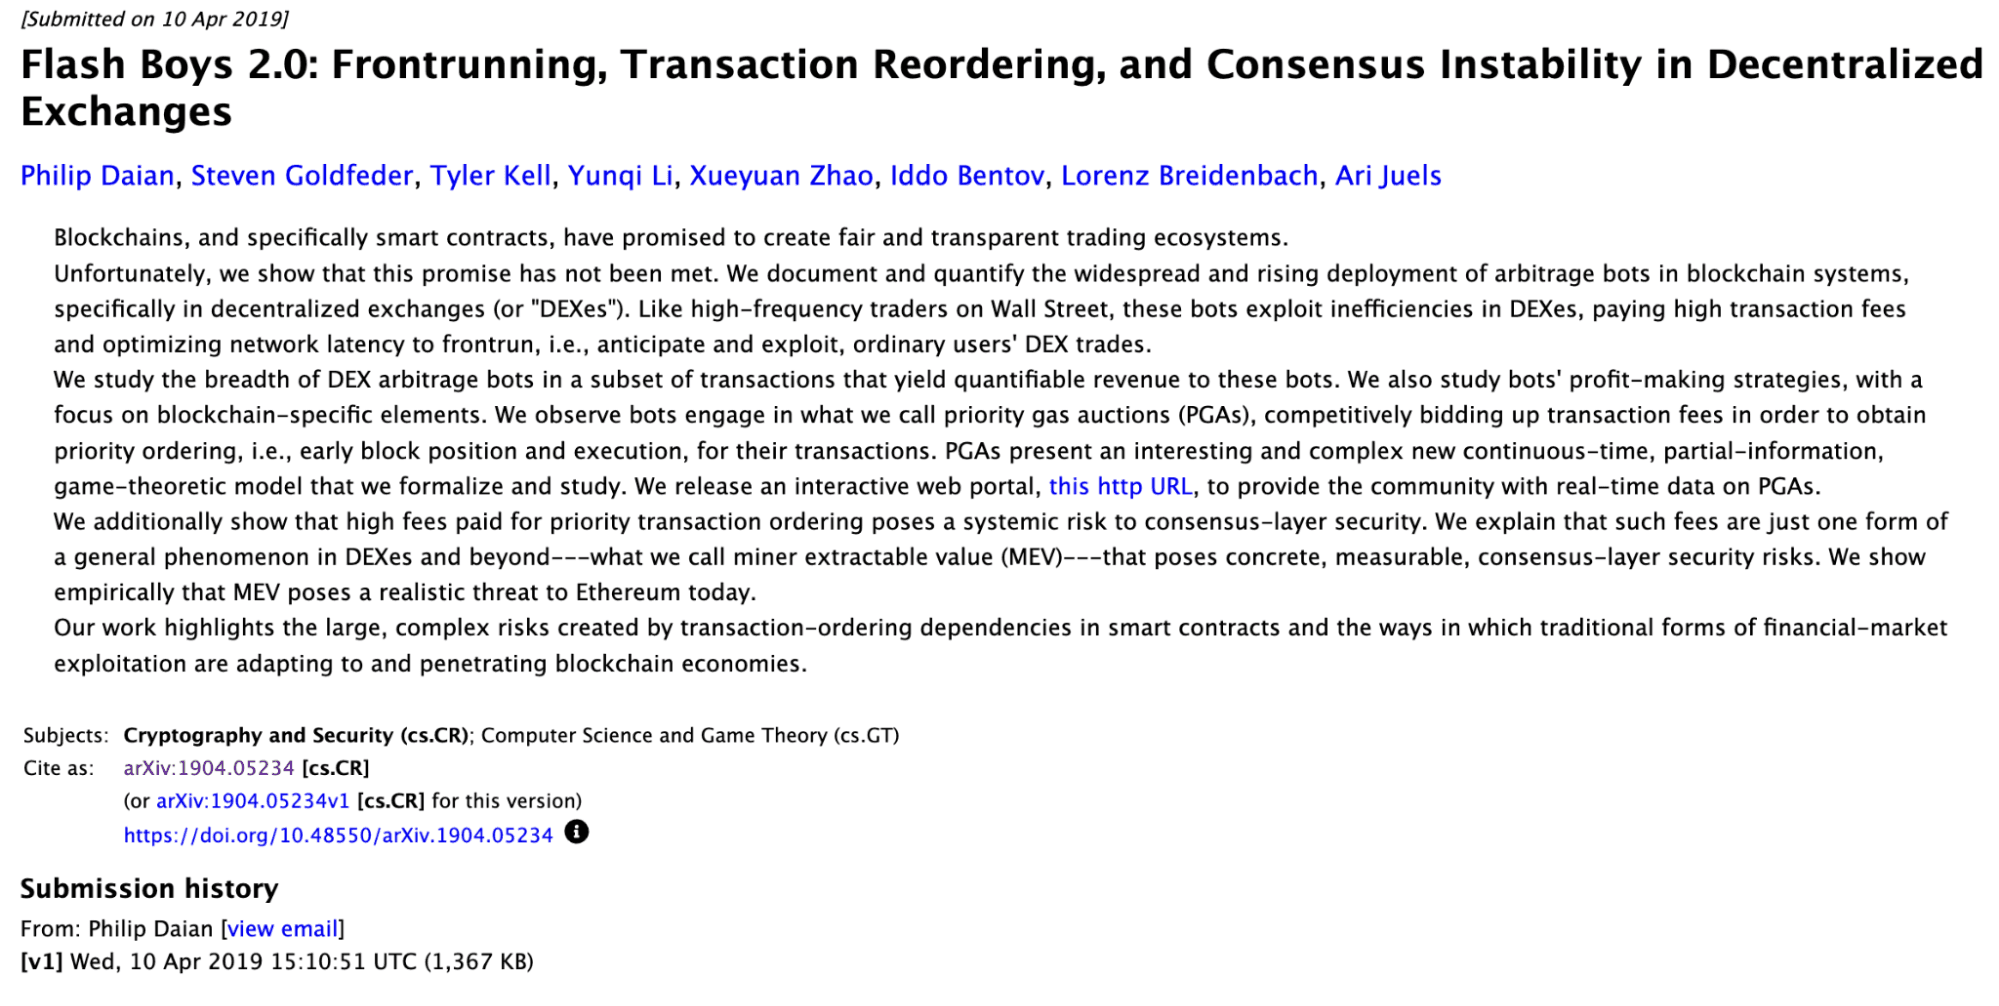
El MEV no era algo nuevo para blockchain. Se ignoraba como un problema de diseño estructural fundamental de las blockchains que usan mempools. El paper de Flashbots, sin embargo, fue el punto de inflexión. Cristalizó la noción de que esta "extracción" es un riesgo fundamental para el ethos de la descentralización (ordenamiento, equidad, transparencia).
Entonces, ¿cuáles son algunos de estos "riesgos de MEV" de los que habla el paper?
A nivel sistémico, el MEV sin control genera varios resultados negativos, incluyendo, entre otros, los siguientes:
- El MEV crea incentivos desalineados entre usuarios y productores de bloques
- El MEV puede centralizar la producción de bloques
- El MEV erosiona la experiencia de usuario y la confianza
- El MEV difumina la línea entre comportamiento honesto y dañino
- Los mercados de MEV pueden superar en competencia a los incentivos de los validadores
¿Cómo funciona el MEV?
Cuando los usuarios transaccionan en una blockchain, la transacción primero va a un mempool. El mempool es una pieza crítica de infraestructura para muchas blockchains. Aquí es donde las transacciones esperan ser verificadas o validadas antes de agregarse a un bloque o ser rechazadas.
Dependiendo de la red, esa ventana puede ir de unos pocos segundos a unos pocos minutos. Esa breve ventana entre la transmisión de la transacción y su inclusión es suficiente para que los MEE detecten y exploten oportunidades rentables.
Aunque el MEV a menudo se asocia con los productores de bloques (mineros/validadores), gran parte del MEV actual proviene en realidad de bots. Esto amplifica en gran medida el impacto del MEV en los usuarios porque ahora la extracción de valor ocurre casi instantáneamente, en lugar de depender de intervenciones manuales y lentas por parte de los productores de bloques.
Aquí hay un proceso simplificado, paso a paso, de un ataque MEV típico:
- Un usuario transmite una transacción a la red.
- La transacción entra al mempool público donde cualquiera puede inspeccionarla.
- Un MEE detecta una oportunidad rentable monitoreando las transacciones en el mempool.
- El MEE arma un grupo ordenado de transacciones (bundle) diseñado para ejecutarse en una secuencia específica y extraer MEV.
- El bundle se envía, digamos, a un validador.
- El validador incluye todo el bundle en el siguiente bloque, ejecutando la transacción del usuario en el orden manipulado.
- El MEE captura la ganancia mientras el usuario recibe una ejecución peor de la esperada.
Tipos de ataques MEV
El MEV no es un ataque singular. Más bien es un término general para técnicas que extraen valor a partir de la visibilidad de las transacciones pendientes y la capacidad de influir en el orden dentro de un bloque. Aquí hay algunos de los tipos más comunes de ataques MEV.
1. Frontrunning
El frontrunning es el ataque MEV más común. Aquí, un bot de MEV ve una transacción pendiente y envía la suya propia con un gas más alto para que se incluya primero.
Normalmente, este comportamiento surge de dos formas.
La primera es la carrera por comprar activos de oferta limitada. Aquí, el frontrunning tiene más que ver con la velocidad (no con la manipulación de precios). Un drop limitado de NFTs es un excelente ejemplo de esto. Al enviar una transacción que llega primero (a pesar de haberse iniciado después que la del usuario), el frontrunner puede asegurarse de mintear/comprar el NFT antes que el usuario.
La segunda es la manipulación de precios en pools ilíquidos o de baja liquidez. Aquí, el frontrunner coloca una transacción para que se incluya antes que la del usuario, de modo que el primero pueda comprar a un precio más bajo antes de que el segundo empuje el precio hacia arriba, o vender a un precio más alto antes de que el segundo empuje el precio hacia abajo. De esa manera, el frontrunner puede crear un arbitraje puramente a partir del ordenamiento de transacciones.
2. Sandwich attack (a.k.a. Sandwiching)
Un sandwich attack es simplemente un ataque de frontrunning pero con una acción de 'venta' al final.
Al hacer frontrunning de una transacción, el bot de MEV ha logrado subir el precio y se encuentra con ganancias no realizadas. Ahora, el bot vendería los activos y se quedaría con la ganancia.
En pocas palabras:
- Un bot ve una transacción de 'compra' pendiente y coloca una nueva orden para el mismo token pero con una tarifa más alta para que se incluya primero en el bloque. Esto aumenta el precio del token en el pool de liquidez.
- La transacción del usuario se cumple entonces al precio 'nuevo' (incrementado).
- El bot vende inmediatamente el token al precio inflado y asegura las ganancias (dejando una posible pérdida para el usuario con la orden de compra original).
3. Backrunning
El backrunning es un tipo de ataque MEV mucho más tolerable, porque el bot reacciona después de que se ejecuta la transacción del usuario, por lo que no empeora el precio o el resultado de la ejecución del usuario.
Aquí, el bot de MEV espera un swap grande en un pool de liquidez.
Digamos que un usuario intercambia un gran volumen del token A por el token B en un pool de liquidez (Pool 1). Esto hace que el precio de B suba y el precio de A baje, creando una discrepancia momentánea respecto a otros pools de liquidez.
Ahora el precio en el Pool 1 es diferente del Pool 2. Entonces, el bot de MEV puede comprar el token A (a un precio más bajo) en el Pool 1 y venderlo en el Pool 2 (a un precio más alto).
4. Censorship
Los productores de bloques (mineros/validadores) tienen incentivos para incluir transacciones legítimas en un bloque, pero perfectamente pueden optar por retrasar o excluir transacciones. Esta capacidad de censurar transacciones les permite extraer MEV al impedir selectivamente que se incluyan transacciones de la competencia, asegurando que solo sus propias transacciones o bundles preferidos capturen el MEV.
5. Oracle manipulation
Las apps usan oráculos para recibir precios de activos. Aunque los precios se actualizan muy rápido, en la práctica los oráculos se actualizan después de intervalos específicos. Un bot puede desplazar temporalmente el precio en la fuente del oráculo, lo que resulta en que la app consuma el precio desplazado y active acciones dependientes del precio, como liquidaciones, que generan transferencias de valor. Después de que la app hace lo que el bot quería, este revierte la distorsión del precio en la fuente del oráculo. Así, los mercados vuelven a la normalidad, pero la app paga el precio al bot.
Beneficios de proteger a los usuarios contra el MEV
La protección contra MEV es importante para que una aplicación basada en blockchain sea considerada confiable. Garantiza una mejor UX y predictibilidad sin aumentar la complejidad de la aplicación para el usuario.
1. Ejecución predecible
El MEV incrementa la predictibilidad en la ejecución de transacciones. Dado que el orden de las transacciones puede manipularse y tener consecuencias materiales en los precios de cumplimiento, dos swaps idénticos pueden tener resultados muy diferentes según su orden. Con protección contra MEV, puedes asegurar que la experiencia real de tu usuario cumpla con sus expectativas. Sin cambios de precio sorpresivos.
2. Mayores tasas de éxito de transacciones
Las transacciones sin protección suelen fallar porque los precios se mueven entre el envío y la inclusión. Los usuarios entonces reintentan, aumentan el slippage o abandonan la acción por completo. La protección contra MEV reduce estos shocks de precio y garantiza una experiencia más fluida y oportuna para los usuarios.
3. Mayor confianza y retención de usuarios
Si los usuarios experimentan regularmente un impacto de precio inesperado o transacciones fallidas, pierden confianza en la app, no en la red. Protegerse contra el MEV alinea los resultados con las expectativas del usuario, lo que mejora directamente la retención y el uso recurrente.
Cómo protegerse contra los ataques MEV
El MEV normalmente es característico de los mempools públicos. Las aplicaciones pueden usar una variedad de soluciones para proteger a los usuarios del MEV, incluyendo (pero no limitado a) mempools privados, sequencers centralizados, y order flow auctions.
Nota que la protección contra MEV solo previene patrones de extracción dañinos para el usuario. No interfiere con lo siguiente:
- Bots de arbitraje que restauran el precio correcto
- Bots de liquidación que mantienen saludables los sistemas de préstamos
- Backruns legítimos que reaccionan a cambios de estado
A continuación, algunas técnicas que usan los builders para proteger las transacciones de ataques MEV.
Mempools privados
Considerados la medida más efectiva contra ataques MEV, los mempools privados ayudan a mantener privados los detalles de las transacciones hasta que se agregan a un bloque.
Ordenamiento FIFO (first in, first out)
Un método simple pero efectivo: las transacciones se procesan estrictamente en el orden en que se reciben, no según el precio del gas. La salvedad es que resulta muy difícil de imponer en redes totalmente descentralizadas.
Sequencers centralizados
Al sacrificar un poco de descentralización, los builders pueden usar sequencers centralizados donde una sola entidad o un pequeño conjunto de entidades decide el orden de las transacciones. Es efectivo porque, de forma similar a una implementación de mempool privado, no hay visibilidad pública de las transacciones hasta después de que se agregan a un bloque.
Order flow auctions
Las order flow auctions son un enfoque particular para proteger a los usuarios de ataques MEV. En lugar de eliminar por completo el MEV, se redirige. La solución funciona enviando la intención del usuario de forma privada a solvers en competencia, de modo que el MEV ocurre entre solvers en lugar de contra el usuario.
Protege a tus usuarios del MEV con Alchemy
Lanzar productos con protección contra MEV incorporada es una ventaja para los builders. Cuando entregas ejecución predecible y mejores precios dentro de tus aplicaciones, ganas confianza y reduces el churn.
Todos los endpoints RPC estándar de Alchemy en Ethereum, Solana, Base, Arbitrum y BNB Smart Chain vienen con protección contra MEV. No se requieren cambios de configuración.
Ruteamos las transacciones a través de rutas privadas en las redes soportadas que los validadores reciben directamente, lo que previene la mayoría de los ataques al eliminar la visibilidad de la que dependen los bots de MEV. Los desarrolladores pueden seguir usando el mismo flujo de envío de transacciones, y Alchemy se encarga del ruteo privado por detrás.
Una experiencia onchain más eficiente en costos para ti y tus usuarios, sin overhead adicional. ¿Qué más se puede pedir?
Preguntas frecuentes
¿Qué es el MEV (maximum extractable value)?
El MEV es el valor máximo que alguien puede extraer de un bloque reordenando, insertando o censurando transacciones durante la producción del bloque, además de las recompensas estándar de bloque y las tarifas de gas. Puedes pensarlo como un "impuesto oculto" sobre los trades de los usuarios, donde quienes manipulan reordenan tácticamente las transacciones para lucrar a expensas del usuario.
¿Qué es la protección contra MEV?
La protección contra MEV es cualquier estrategia o mecanismo que protege a usuarios y desarrolladores de la manipulación dañina de transacciones por parte de mineros o validadores que reordenan transacciones en un bloque para obtener valor adicional. Entre los enfoques comunes está el uso de mempools privados para ocultar las transacciones hasta que se incluyen en un bloque.
¿Por qué es importante la protección contra MEV para mi aplicación?
Sin protección contra MEV, los usuarios experimentan slippage alto y transacciones fallidas, lo que erosiona la confianza y les hace asumir que tu ruteo es deficiente o que tu producto no es seguro. La protección contra MEV asegura que las transacciones se ejecuten como los usuarios esperan, mejorando la retención y la confianza.
¿El MEV es lo mismo que las tarifas de transacción?
No. Las tarifas de transacción son lo que pagan los usuarios para que sus transacciones se incluyan en un bloque. El MEV es un valor adicional que los productores de bloques o searchers pueden extraer manipulando cómo se incluyen las transacciones en un bloque.
¿Qué es un sandwich attack en ataques MEV?
Un sandwich attack ocurre cuando un bot ve una transacción de compra pendiente, coloca primero una orden de compra con una tarifa más alta para subir el precio, deja que la transacción del usuario se ejecute al precio inflado y luego vende inmediatamente con ganancia. Esto deja al usuario con una ejecución peor de la esperada.
¿Qué es el frontrunning en ataques MEV?
El frontrunning ocurre cuando un bot de MEV ve una transacción pendiente y envía la suya propia con un gas más alto para que se incluya primero, ya sea para comprar activos de oferta limitada antes que el usuario o para manipular precios en pools de baja liquidez con fines de arbitraje.
¿Cómo protege Alchemy contra el MEV?
Todos los endpoints RPC estándar de Alchemy en Ethereum, Solana, Base, Arbitrum y BNB Smart Chain vienen con protección contra MEV incorporada sin costo adicional. Alchemy ruta las transacciones a través de rutas privadas directamente a los validadores, evitando la visibilidad de la que dependen los bots de MEV.
¿La protección contra MEV elimina todos los tipos de extracción?
No, la protección contra MEV solo previene patrones de extracción dañinos para el usuario. No interfiere con actividades beneficiosas como los bots de arbitraje que restauran el precio correcto, los bots de liquidación que mantienen saludables los sistemas de préstamos, o los backruns legítimos que reaccionan a cambios de estado.
¿Qué es un mempool privado y en qué ayuda?
Un mempool privado mantiene ocultos los detalles de las transacciones de la vista pública hasta que se agregan a un bloque, evitando que los bots monitoreen o reordenen tus transacciones. Se considera una de las medidas más efectivas contra los ataques MEV.
Resúmenes relacionados
 Blockchain
25 de septiembre de 2026
EVM vs SVM: una guía para desarrolladores
Una comparación entre EVM y SVM para desarrolladores que cubre modelos de cuentas, ejecución paralela, comisiones, diseño de programas y migración, con ejemplos de código.
 Blockchain
21 de septiembre de 2026
Lanza un memecoin en Arc Chain
Escribe y despliega un ERC-20 de suministro fijo en Arc mainnet con Foundry y Alchemy RPC, pagando gas en USDC, o delega todo el lanzamiento a un agente de código con el Alchemy CLI.
 Blockchain
15 de septiembre de 2026
¿Qué es Arc? El sistema operativo económico para internet, explicado para desarrolladores
Arc es la Layer-1 abierta y compatible con EVM de Circle para finanzas con stablecoins. Esta guía cubre el gas en USDC, la finalidad determinista y qué puede fallar al portar un contrato.

Construye magia blockchain
Alchemy combina los productos y herramientas de desarrollo Web3 más potentes con recursos, comunidad y un soporte legendario.