什么是最大可提取价值(MEV)以及 MEV 保护?

作者 Max Crawford
大多数无许可区块链(比如 Bitcoin 和 Ethereum)都是透明的。这种透明性是一种优势,但同时也会招来一些人利用他们在内存池(即等待节点验证、随后被永久打包进区块的交易“池子”)中能看到的信息谋利。
并且,由于区块生产者可以自由决定将内存池中的哪些交易以何种顺序打包进下一个区块,他们就能够为了自身收益而操纵交易的纳入或排除。
在构建 DEX、金库或几乎任何对价格敏感的系统时,MEV 都会成为一个实际的设计约束。MEV 保护框架旨在阻止通过不公平的交易操纵来牟利。
什么是 MEV 和 MEV 保护?
MEV,全称“Maximum Extractable Value”(最大可提取价值),是指某方(称为 MEV 提取方或 MEE)在出块过程中通过重排、插入或审查交易,从一个区块中能够提取出的最大价值。需要注意的是,这部分价值是在矿工或验证者收取的标准区块奖励和 gas 费之外额外获得的。
你可以把 MEV 理解为用户交易上的一种“隐性税”。MEE 可以有策略地操纵区块中的交易,使用户从交易中获得的价值低于预期,并从中赚取差价(套利)。
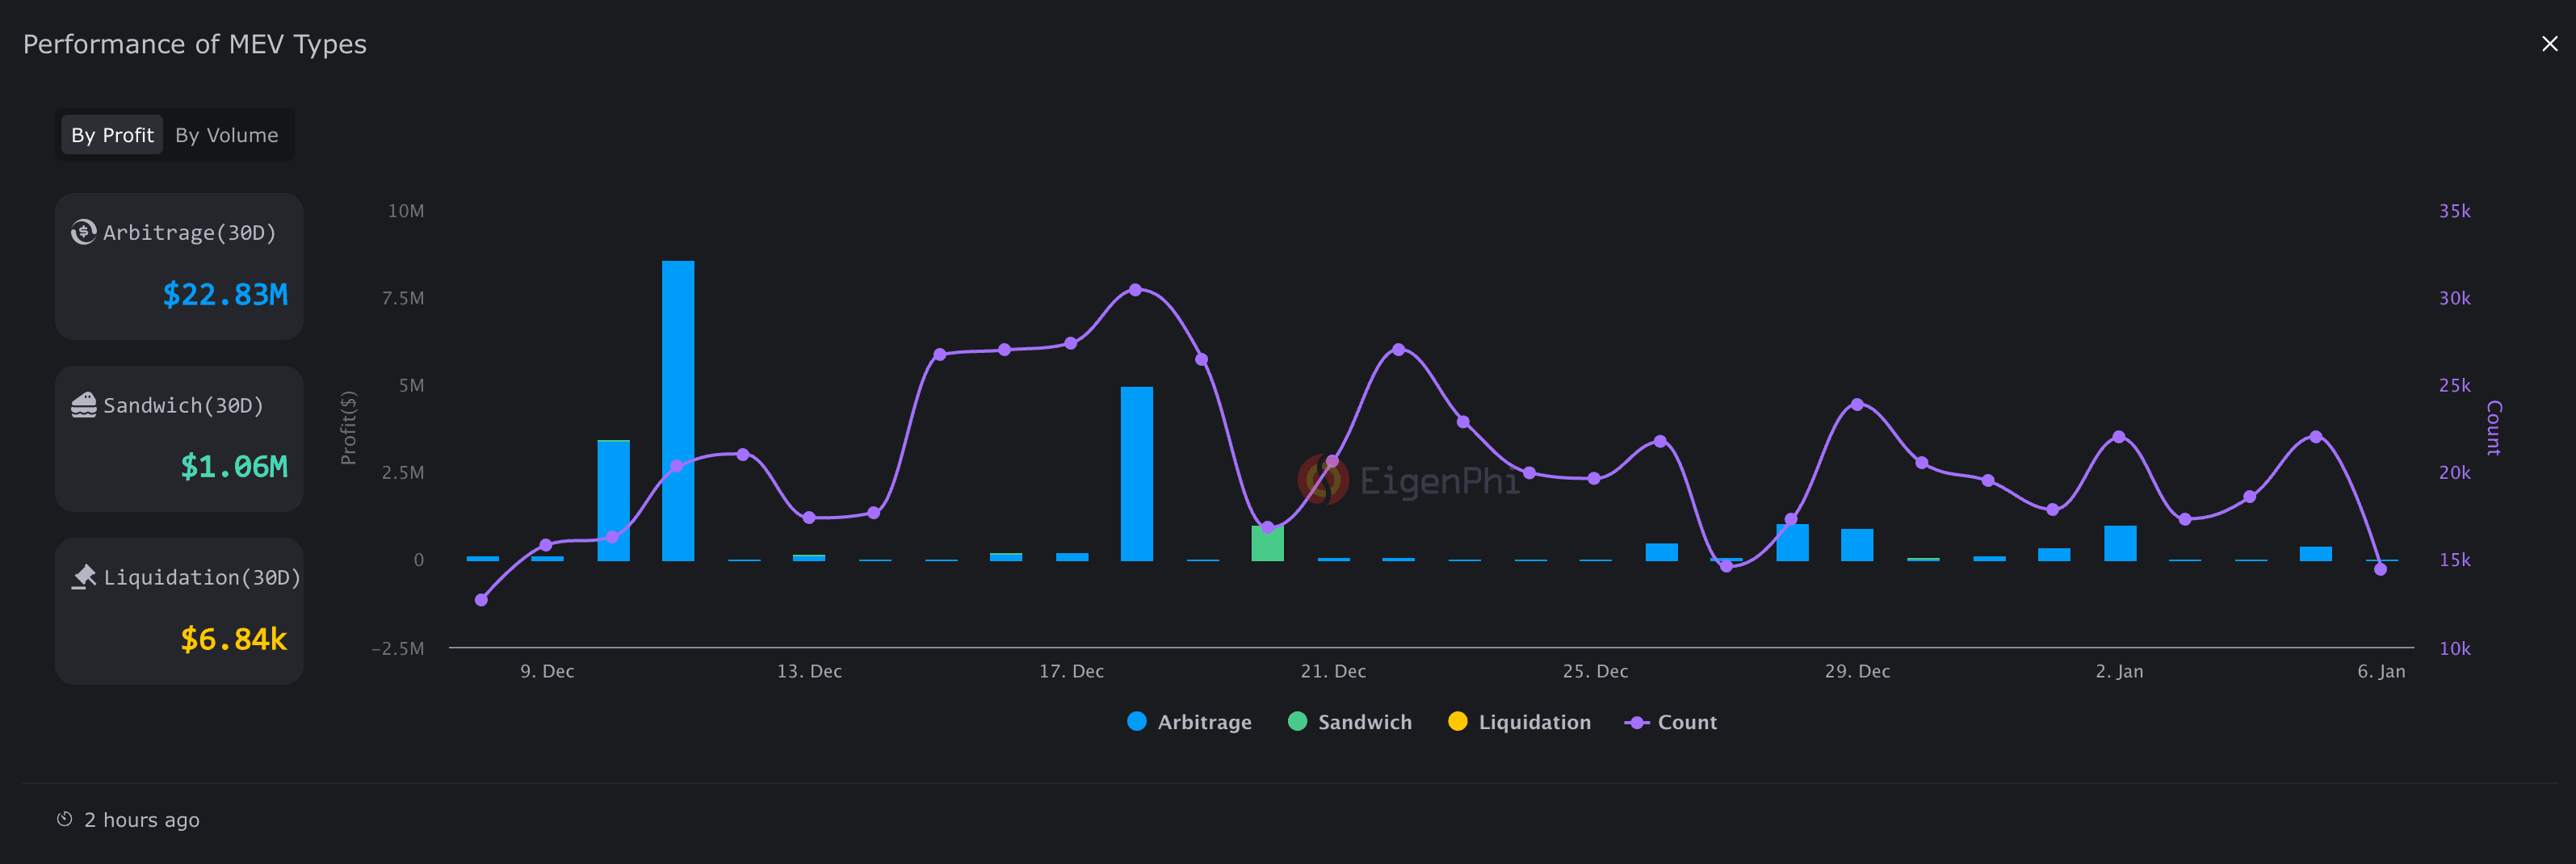
上图展示了 2025 年 12 月 8 日至 2026 年 1 月 6 日期间,MEE 获得的总利润。30 天内的总额接近 2400 万美元,而这仅仅是在 Ethereum 上的数据。
这就是为什么防范 MEV 至关重要。
“MEV 保护”是指任何能够保护用户和开发者、使其免受矿工或验证者为额外收益而操纵区块内交易顺序所带来的有害操纵行为的策略或机制(比如使用私有内存池)。
MEV 会直接影响你的应用在生产环境中的表现。当应用缺乏 MEV 保护时,用户会遇到非常高的滑点和交易失败。久而久之,这会削弱用户的信任。用户会认为是路由质量差、定价不准确,或产品不安全,即使协议本身运行正常。
当你在应用中内置 MEV 保护后,交易就能按照用户预期执行。
MEV 简史
“MEV”或“Miner Extractable Value”(矿工可提取价值)一词最早出现在 2019 年 Flashbots 的一篇研究论文中,标题为《Flash Boys 2.0: Frontrunning, Transaction Reordering, and Consensus Instability in Decentralized Exchanges》,后来这一概念扩展到包括非矿工在内的参与者,演变为“Maximum/Maximal Extractable Value”(最大可提取价值)。
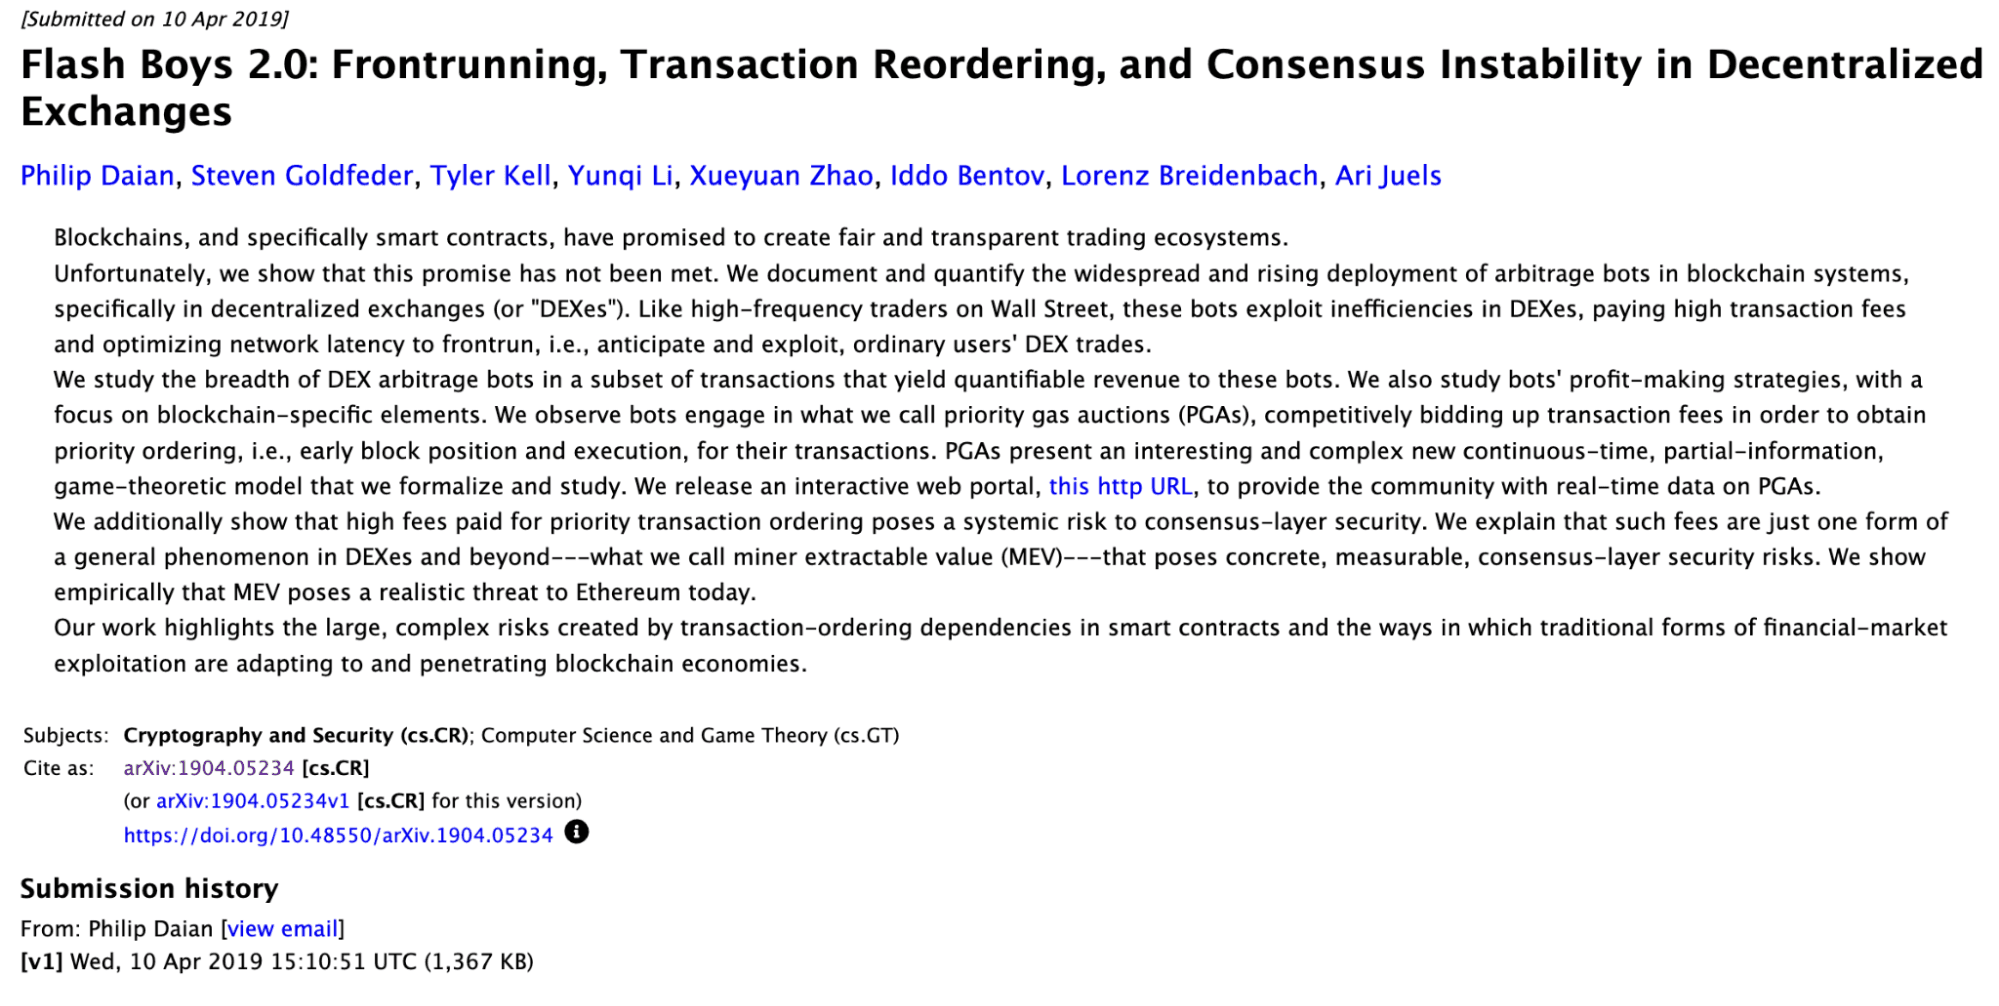
MEV 并非区块链领域的新事物。此前,它一直被视为使用内存池的区块链的一种结构性设计问题而被忽视。然而,Flashbots 的这篇论文成为了转折点。它明确了这种“提取”行为是对去中心化理念(排序、公平性、透明性)的一种根本性风险。
那么,这篇论文所谈及的“MEV 风险”具体有哪些呢?
从系统层面看,不受约束的 MEV 会导致多种负面结果,包括但不限于以下几种:
- MEV 会造成用户与区块生产者之间的激励错位
- MEV 可能导致区块生产的中心化
- MEV 会削弱用户体验和信任
- MEV 模糊了正当行为与有害行为之间的界限
- MEV 市场可能会削弱验证者的激励机制
MEV 是如何运作的?
当用户在区块链上发起交易时,该交易首先进入内存池。内存池是许多区块链中的关键基础设施。交易会在这里等待验证,然后被打包进区块,或在验证后被拒绝。
根据网络的不同,这个等待窗口可能从几秒到几分钟不等。从交易广播到被纳入区块之间的这段短暂窗口期,足以让 MEE 扫描并利用有利可图的机会。
虽然 MEV 常与区块生产者(矿工/验证者)相关联,但如今大部分 MEV 实际上来自机器人。这极大地放大了 MEV 对用户的影响,因为价值提取几乎是瞬时发生的,不再依赖区块生产者缓慢的人工干预。
以下是典型 MEV 攻击的简化步骤:
- 用户向网络广播一笔交易。
- 该交易进入公开内存池,任何人都可以查看。
- MEE 通过监控内存池中的交易,发现有利可图的机会。
- MEE 构造一组按特定顺序执行的交易(捆绑包),以提取 MEV。
- 该捆绑包被提交给某个验证者。
- 验证者将整个捆绑包纳入下一个区块,按被操纵的顺序执行用户的交易。
- MEE 获得利润,而用户获得的执行结果比预期更差。
MEV 攻击的类型
MEV 并非单一的攻击方式,而是一系列利用待处理交易的可见性以及操纵区块内交易顺序的能力来提取价值的技术的统称。以下是几种最常见的 MEV 攻击类型。
1. 抢跑(Frontrunning)
抢跑是最常见的 MEV 攻击。在这种攻击中,MEV 机器人看到一笔待处理交易后,提交一笔 gas 更高的自己的交易,以求优先被纳入区块。
通常,这种行为以两种方式出现。
第一种是抢购限量供应资产。这里抢跑更多关乎速度(而非价格操纵)。限量 NFT 发售就是一个很好的例子。通过提交一笔能够优先落地的交易(尽管它是在用户交易发起_之后_才发起的),抢跑者能够确保自己在用户之前铸造/购买该 NFT。
第二种是在流动性不足或低流动性资金池中进行价格操纵。此时,抢跑者将自己的交易插入到用户交易之前,使得前者能够在价格被后者推高之前以更低价格买入,或在价格被后者推低之前以更高价格卖出。这样一来,抢跑者仅凭交易顺序就能制造出套利机会。
2. 三明治攻击(Sandwich Attack)
三明治攻击本质上就是抢跑攻击,只是最后多了一个“卖出”动作。
通过抢跑一笔交易,MEV 机器人成功将价格推高,此时持有未实现的利润。接下来,机器人会卖出资产,套现离场。
简单来说:
- 机器人发现一笔待处理的“买入”交易,随即针对同一代币提交一笔手续费更高的新订单,以求优先被纳入区块。这会推高该代币在流动性池中的价格。
- 用户的交易随后以“新的”(更高的)价格成交。
- 机器人立即以被推高的价格卖出该代币,锁定利润(而使用原始买入订单的用户可能因此蒙受损失)。
3. 尾随攻击(Backrunning)
尾随攻击是一种相对温和得多的 MEV 攻击类型,因为机器人是在用户交易执行之后才做出反应,因此不会使用户的成交价格或执行结果变差。
在这种攻击中,MEV 机器人会等待流动性池中出现一笔大额兑换。
假设一名用户在某个流动性池(Pool 1)中用大量代币 A 兑换代币 B。这会导致 B 的价格骤升、A 的价格下跌,从而与其他流动性池之间产生短暂的价差。
此时 Pool 1 中的价格与 Pool 2 中的价格出现差异。于是,MEV 机器人可以在 Pool 1 中以较低价格买入代币 A,再在 Pool 2 中以较高价格卖出。
4. 审查(Censorship)
区块生产者(矿工/验证者)本应有动力将合法交易纳入区块,但他们完全可以选择延迟或排除某些交易。这种审查交易的能力使他们能够通过有选择性地阻止竞争交易被纳入区块来提取 MEV,从而确保只有他们自己的交易或偏好的捆绑包能够获取该 MEV。
5. 预言机操纵(Oracle Manipulation)
应用使用预言机来获取资产价格。尽管价格更新速度很快,但实际上预言机是按特定时间间隔更新的。机器人可以在预言机的数据源处短暂地操纵价格,导致应用读取到被操纵后的价格,从而触发依赖价格的操作(比如清算),产生价值转移。在应用完成机器人想要的操作之后,机器人再将预言机数据源中的价格扭曲还原。于是市场恢复正常,但应用已为机器人付出了代价。
保护用户免受 MEV 影响的好处
对于一个基于区块链的应用而言,MEV 保护是被视为可靠的重要条件。它能在不增加用户所感知的应用复杂度的前提下,保证更好的用户体验和可预测性。
1. 可预测的执行结果
MEV 保护提升了交易执行的可预测性。由于交易顺序可以被操纵,并且会对成交价格产生实质性影响,两笔完全相同的兑换交易可能因为顺序不同而得到截然不同的结果。有了 MEV 保护,你可以确保用户的实际体验符合预期,不会出现意外的价格变动。
2. 更高的交易成功率
未受保护的交易常常因为提交与被纳入区块之间价格发生变化而失败。用户随后会重试、提高滑点容忍度,或干脆放弃操作。MEV 保护能减少这类价格冲击,为用户提供更流畅、更及时的体验。
3. 更高的用户信任度和留存率
如果用户经常遇到意外的价格冲击或交易失败,他们会对应用失去信任,而不是对网络失去信任。防范 MEV 能使结果与用户预期保持一致,从而直接提升留存率和复购率。
如何防范 MEV 攻击
MEV 通常是公开内存池的一种特征。应用可以使用多种方案来保护用户免受 MEV 影响,包括(但不限于)私有内存池、中心化排序器以及订单流拍卖。
需要注意的是,MEV 保护只会阻止那些对用户有害的提取行为,而不会干扰以下活动:
- 恢复正确定价的套利机器人
- 维持借贷系统健康运转的清算机器人
- 对状态变化做出反应的合法尾随交易
以下是一些开发者用来保护交易免受 MEV 攻击的技术。
私有内存池
私有内存池被认为是防范 MEV 攻击最有效的手段,它能在交易被纳入区块之前对交易细节保密。
FIFO(先进先出)排序
这是一种简单但有效的方法,交易严格按照接收顺序处理,而非按 gas 价格排序。但其局限在于,在完全去中心化的网络中很难强制实施。
中心化排序器
通过牺牲一定程度的去中心化,开发者可以使用中心化排序器,由单一实体或少数几个实体决定交易顺序。这种方式很有效,因为与私有内存池的实现类似,交易在被纳入区块之前不会被公开可见。
订单流拍卖
订单流拍卖是一种保护用户免受 MEV 攻击的独特方式。它并不是完全消除 MEV,而是将其转移。该方案的做法是将用户意图私下发送给相互竞争的求解方(solver),使 MEV 发生在求解方之间,而不是针对用户。
借助 Alchemy 保护用户免受 MEV 影响
内置 MEV 保护发布产品,对开发者而言是一项优势。当你的应用能够提供可预测的执行结果和更优的价格时,就能赢得用户信任、降低流失率。
Ethereum、Solana、Base、Arbitrum 以及 BNB Smart Chain 上所有标准 Alchemy RPC 端点均内置 MEV 保护,无需任何额外配置。
在支持的网络上,我们会将交易通过验证者直接接收的私有通道进行路由,通过消除 MEV 机器人所依赖的可见性来阻止大多数攻击。开发者无需改变现有的发送交易流程,Alchemy 会在底层处理私有路由。
对你和你的用户而言,这意味着更具成本效益的链上体验,且没有额外开销。还有什么理由不选择呢?
常见问题
什么是 MEV(最大可提取价值)?
MEV 是指某方在出块过程中通过重排、插入或审查交易,从一个区块中能够提取出的最大价值,这部分价值是在标准区块奖励和 gas 费之外额外获得的。你可以把它理解为用户交易上的一种“隐性税”,操纵者通过有策略地重排交易,以牺牲用户利益为代价获利。
什么是 MEV 保护?
MEV 保护是指任何能够保护用户和开发者、使其免受矿工或验证者为额外收益而重排区块内交易所带来的有害操纵行为的策略或机制。常见做法包括使用私有内存池,在交易被纳入区块之前对其进行隐藏。
为什么 MEV 保护对我的应用很重要?
如果没有 MEV 保护,用户会遇到高滑点和交易失败,这会削弱信任,并使他们认为你的路由质量差或产品不安全。MEV 保护能确保交易按用户预期执行,从而提升留存率和信任度。
MEV 和交易手续费是一回事吗?
不是。交易手续费是用户为使自己的交易被纳入区块而支付的费用。MEV 则是区块生产者或搜索者通过操纵交易被纳入区块的方式而额外提取的价值。
什么是三明治攻击?
三明治攻击是指机器人发现一笔待处理的买入交易后,先提交一笔手续费更高的买入订单以推高价格,让用户的交易以被推高后的价格成交,随后立即卖出获利。这会使用户获得的执行结果比预期更差。
MEV 攻击中的抢跑是什么?
抢跑是指 MEV 机器人看到一笔待处理交易后,提交一笔 gas 更高的自己的交易以求优先被纳入区块,目的可能是在用户之前抢购限量供应资产,也可能是在低流动性资金池中操纵价格以进行套利。
Alchemy 是如何防范 MEV 的?
Ethereum、Solana、Base、Arbitrum 以及 BNB Smart Chain 上所有标准 Alchemy RPC 端点均内置了 MEV 保护,且无需额外付费。Alchemy 会将交易通过私有通道直接路由给验证者,从而消除 MEV 机器人所依赖的可见性。
MEV 保护是否会消除所有类型的价值提取?
不会,MEV 保护只会阻止那些对用户有害的提取行为,而不会干扰诸如恢复正确定价的套利机器人、维持借贷系统健康运转的清算机器人,以及对状态变化做出反应的合法尾随交易等有益活动。
什么是私有内存池,它有什么作用?
私有内存池会将交易细节对外界保密,直到交易被纳入区块,从而防止机器人监控或重排你的交易。它被认为是防范 MEV 攻击最有效的手段之一。
相关概览
 区块链
2026年9月25日
EVM vs SVM:开发者指南
面向开发者的 EVM 与 SVM 对比,涵盖账户模型、并行执行、费用、程序设计和迁移,并附代码示例。
 区块链
2026年9月21日
在 Arc Chain 上发行 memecoin
使用 Foundry 和 Alchemy RPC,在 Arc mainnet 上编写并部署固定供应量的 ERC-20,以 USDC 支付 gas;或者使用 Alchemy CLI,将整个发行流程交给编码代理完成。
 区块链
2026年9月15日
什么是 Arc?面向开发者讲解的互联网经济操作系统
Arc 是 Circle 推出的开放、兼容 EVM 的 Layer-1,面向稳定币金融场景。本指南介绍 USDC gas、确定性终局性,以及移植合约时可能出现的问题。

构建区块链应用
Alchemy 将最强大的 Web3 开发者产品和工具与资源、社区及专业支持结合在一起。