O que é maximum extractable value e proteção contra MEV?

Escrito por Max Crawford
A maioria das blockchains permissionless (como Bitcoin e Ethereum) é transparente. Essa transparência é um ponto forte, mas também é o que abre espaço para agentes que se aproveitam do que conseguem ver no mempool (o "pool" de transações aguardando validação de um nó antes de serem incluídas permanentemente em um bloco).
E já que um produtor de bloco é livre para incluir transações do mempool no próximo bloco em qualquer ordem, ele consegue manipular a inclusão/exclusão de transações em busca de lucro.
Ao construir DEXs, vaults, ou praticamente qualquer sistema sensível a preço, o MEV se torna uma restrição real de design. Frameworks de proteção contra MEV impedem que se lucre com manipulação injusta de transações.
O que é MEV e proteção contra MEV?
MEV, abreviação de "Maximum Extractable Value" (valor máximo extraível), é o maior valor que alguém (chamado de MEV-Extracting Entity ou MEE) pode extrair de um bloco reordenando, inserindo ou censurando transações durante a produção do bloco. Vale notar que esse valor é adicional à recompensa padrão do bloco e às taxas de gas coletadas por mineradores ou validadores.
Você pode pensar no MEV como um "imposto oculto" sobre a negociação de um usuário. MEEs podem manipular taticamente transações em um bloco de forma que o usuário obtenha menos valor da negociação do que o esperado, embolsando a diferença (arbitragem).
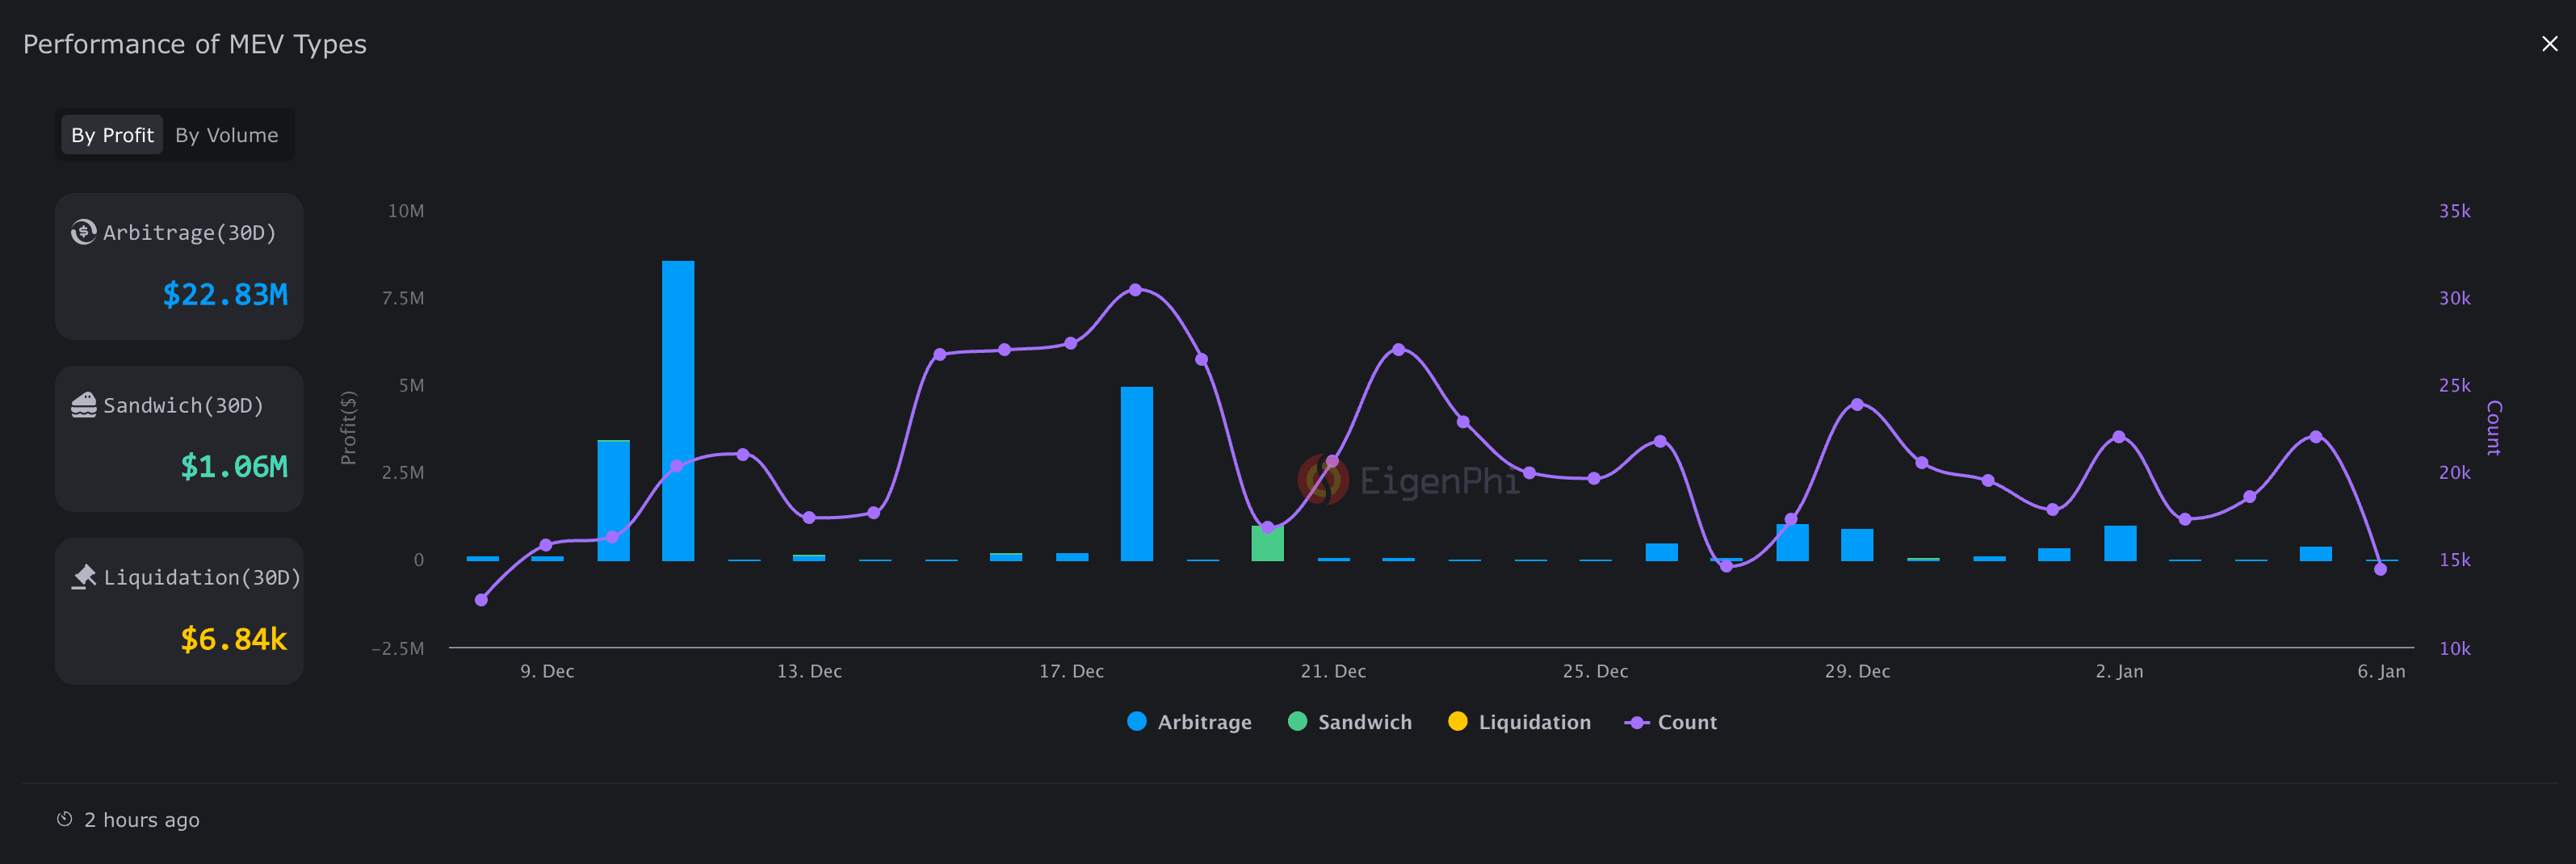
A imagem acima mostra o lucro total obtido por MEEs entre 8 de dezembro de 2025 e 6 de janeiro de 2026. A soma chega a quase US$24M em 30 dias, e isso apenas no Ethereum.
É por isso que a proteção contra MEV é crucial.
"Proteção contra MEV" é qualquer estratégia ou mecanismo (como o uso de mempools privados) que protege usuários e desenvolvedores de manipulações prejudiciais de transações por mineradores ou validadores que alteram a ordem das transações em um bloco para obter valor extra.
O MEV afeta diretamente o funcionamento do seu app em produção. Quando não há proteção contra MEV, os usuários enfrentam slippage muito alto e transações que falham. Com o tempo, isso corrói a confiança. Os usuários passam a achar que o roteamento é ruim, que os preços estão incorretos, ou que o produto não é seguro, mesmo quando o protocolo em si está funcionando corretamente.
Quando você lança seu app com proteção contra MEV já embutida, as transações são executadas conforme o esperado pelos usuários.
Histórico do MEV
Os termos "MEV" ou "Miner Extractable Value" apareceram pela primeira vez em um artigo de pesquisa da Flashbots de 2019 intitulado "Flash Boys 2.0: Frontrunning, Transaction Reordering, and Consensus Instability in Decentralized Exchanges", e depois evoluíram para incluir não mineradores, passando a se chamar "Maximum/Maximal Extractable Value".
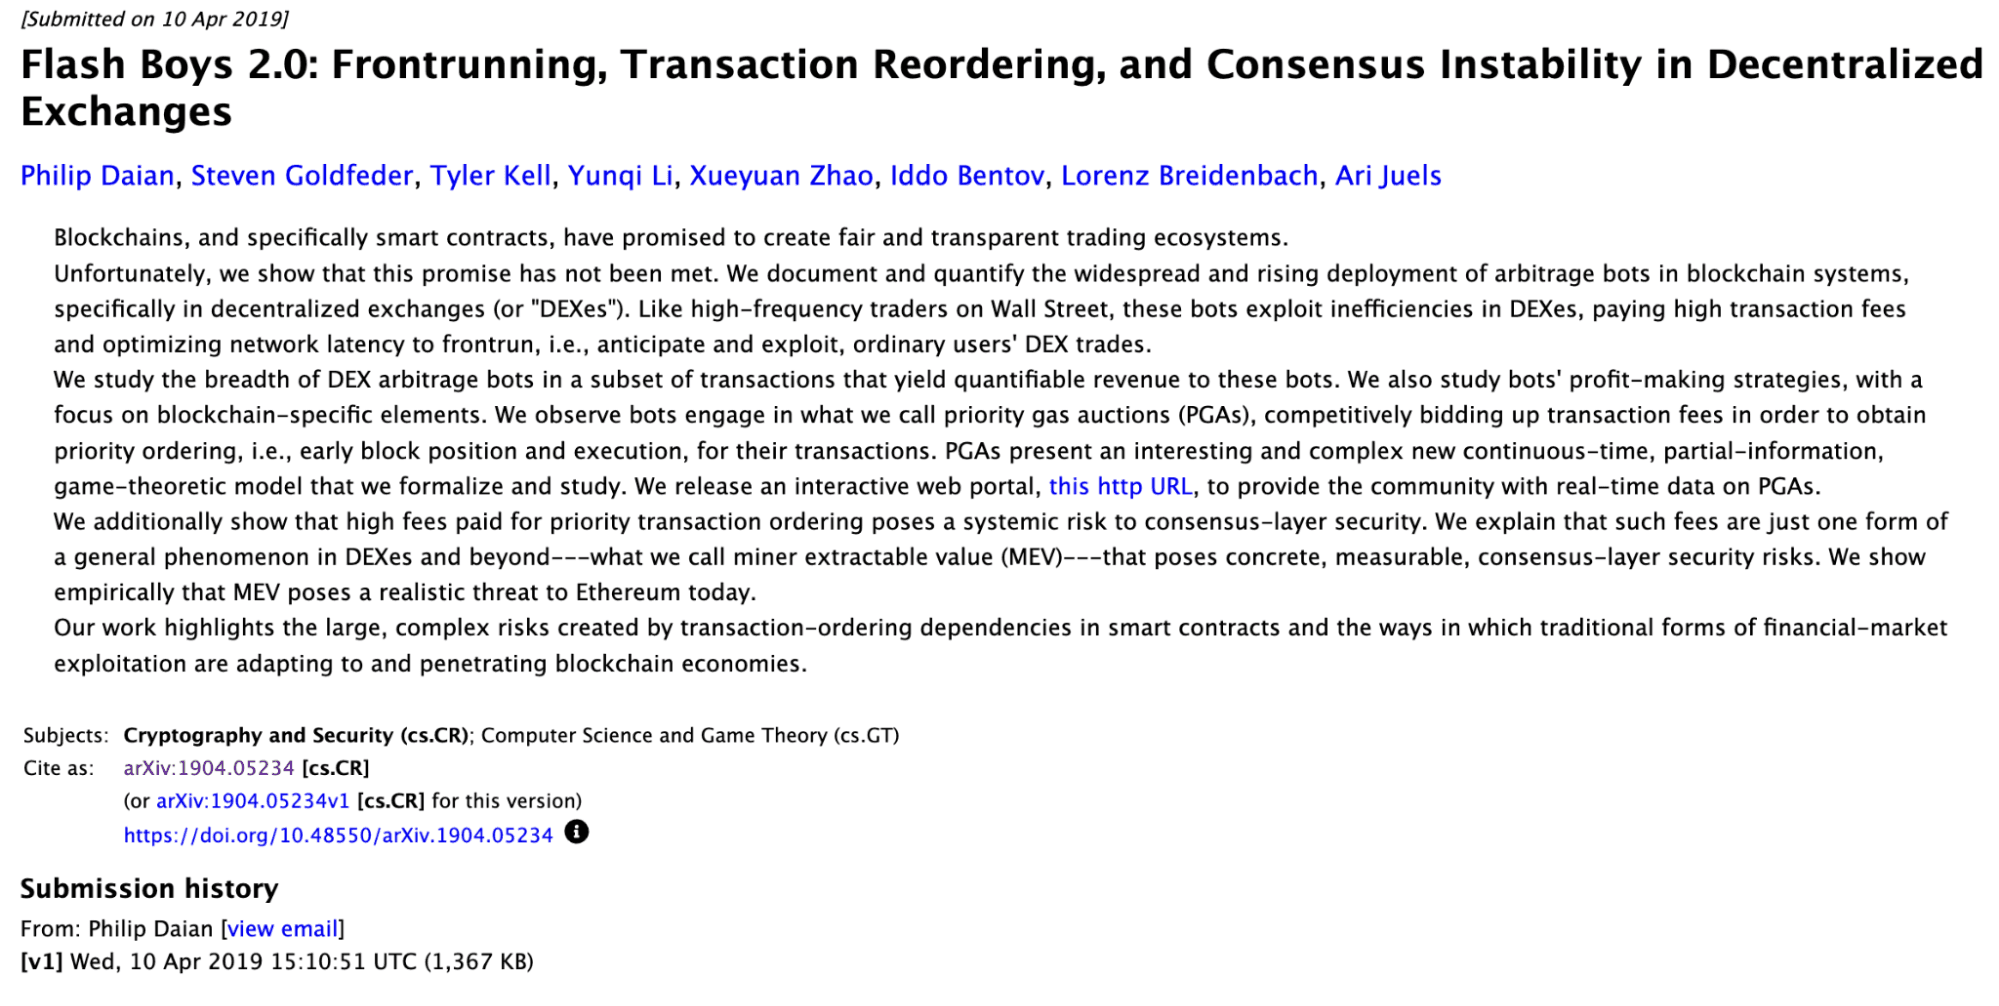
O MEV não era algo novo para a blockchain. Ele era ignorado como uma questão estrutural de design, fundamental para blockchains que usam mempools. O artigo da Flashbots, porém, foi o ponto de virada. Ele cristalizou a noção de que essa "extração" é um risco fundamental para o ethos da descentralização (ordenação, justiça, transparência).
Então, quais são alguns desses "riscos de MEV" de que o artigo fala?
Em nível sistêmico, o MEV descontrolado leva a diversos resultados negativos, incluindo, mas não se limitando a:
- O MEV cria incentivos desalinhados entre usuários e produtores de bloco
- O MEV pode centralizar a produção de blocos
- O MEV corrói a experiência do usuário e a confiança
- O MEV borra a linha entre comportamento honesto e prejudicial
- Mercados de MEV podem competir com os incentivos dos validadores
Como o MEV funciona?
Quando usuários fazem uma transação em uma blockchain, a transação primeiro vai para um mempool. O mempool é uma peça crítica de infraestrutura para muitas blockchains. É ali que as transações ficam aguardando verificação ou validação antes de serem adicionadas a um bloco ou rejeitadas.
Dependendo da rede, essa janela pode variar de alguns segundos a alguns minutos. Essa breve janela entre a transmissão e a inclusão da transação é suficiente para que MEEs busquem e explorem oportunidades lucrativas.
Embora o MEV esteja frequentemente associado a produtores de bloco (mineradores/validadores), boa parte do MEV atual vem, na verdade, de bots. Isso amplifica muito o impacto do MEV sobre os usuários, porque agora a extração de valor acontece quase instantaneamente, em vez de depender de intervenções manuais e lentas dos produtores de bloco.
Aqui está um processo simplificado, passo a passo, de um ataque MEV típico:
- Um usuário transmite uma transação para a rede.
- A transação entra no mempool público, onde qualquer pessoa pode inspecioná-la.
- Um MEE identifica uma oportunidade lucrativa monitorando as transações no mempool.
- O MEE monta um grupo ordenado de transações (bundle) projetado para ser executado em uma sequência específica, a fim de extrair MEV.
- O bundle é submetido a, digamos, um validador.
- O validador inclui todo o bundle no próximo bloco, executando a transação do usuário na ordem manipulada.
- O MEE captura o lucro enquanto o usuário recebe uma execução pior do que a esperada.
Tipos de ataques MEV
MEV não é um ataque único. É, na verdade, um termo guarda-chuva para técnicas que extraem valor a partir da visibilidade de transações pendentes e da capacidade de influenciar a ordenação em um bloco. Veja alguns dos tipos mais comuns de ataques MEV.
1. Frontrunning
Frontrunning é o ataque MEV mais comum. Aqui, um bot de MEV vê uma transação pendente e submete a sua própria com gas mais alto para ser incluída primeiro.
Normalmente, esse comportamento surge de duas formas.
A primeira é a corrida para comprar ativos de oferta limitada. Aqui, o frontrunning é mais sobre velocidade (não manipulação de preço). Um lançamento de NFT limitado é um ótimo exemplo disso. Ao submeter uma transação que é incluída primeiro (mesmo tendo sido iniciada depois da do usuário), o frontrunner consegue garantir que fará o mint/compra do NFT antes do usuário.
A segunda é a manipulação de preços em pools ilíquidas ou de baixa liquidez. Aqui, o frontrunner coloca uma transação para ser incluída antes da transação do usuário, de forma que o primeiro possa comprar a um preço mais baixo antes que o segundo empurre o preço para cima, ou vender a um preço mais alto antes que o segundo empurre o preço para baixo. Dessa forma, o frontrunner consegue criar uma arbitragem puramente a partir da ordenação das transações.
2. Sandwich attack (a.k.a. Sandwiching)
Um sandwich attack é basicamente um ataque de frontrunning, mas com uma ação de "venda" no final.
Ao fazer frontrunning de uma transação, o bot de MEV consegue empurrar o preço para cima e fica com lucros não realizados. Agora, o bot venderia os ativos e sairia com o lucro.
Em resumo:
- Um bot vê uma transação de "compra" pendente e coloca uma nova ordem para o mesmo token, mas com uma taxa maior, para ser incluída primeiro no bloco. Isso aumenta o preço do token no pool de liquidez.
- A transação do usuário é então executada no preço "novo" (aumentado).
- O bot vende imediatamente o token no preço inflado e garante o lucro (deixando uma possível perda para o usuário com a ordem de compra original).
3. Backrunning
Backrunning é um tipo de ataque MEV muito mais "tolerável", porque o bot reage depois que a transação do usuário é executada, e por isso não piora o preço ou o resultado de execução do usuário.
Aqui, o bot de MEV espera por um swap grande em um pool de liquidez.
Digamos que um usuário troque um grande volume do token A pelo token B em um pool de liquidez (Pool 1). Isso faz o preço de B disparar e o preço de A cair, criando uma discrepância momentânea em relação a outros pools de liquidez.
Agora o preço na Pool 1 é diferente do preço na Pool 2. Assim, o bot de MEV pode comprar o token A (a um preço mais baixo) na Pool 1 e vendê-lo na Pool 2 (a um preço mais alto).
4. Censorship
Produtores de bloco (mineradores/validadores) têm incentivo para incluir transações legítimas em um bloco, mas podem muito bem optar por atrasar ou excluir transações. Essa capacidade de censurar transações permite que eles extraiam MEV impedindo seletivamente que transações concorrentes sejam incluídas, garantindo que apenas suas próprias transações ou bundles preferidos capturem o MEV.
5. Oracle manipulation
Aplicações usam oracles para receber preços de ativos. Embora os preços se atualizem muito rápido, na prática os oracles atualizam após intervalos específicos. Um bot pode deslocar temporariamente o preço na fonte do oracle, fazendo com que o app consuma o preço deslocado e dispare ações dependentes de preço, como liquidações, que criam transferências de valor. Depois que o app faz o que o bot queria, este último reverte a distorção de preço na fonte do oracle. Assim, os mercados voltam ao normal, mas o app paga o preço ao bot.
Benefícios de proteger usuários contra MEV
A proteção contra MEV é importante para que uma aplicação baseada em blockchain seja considerada confiável. Ela garante melhor UX e previsibilidade sem aumentar a complexidade da aplicação para o usuário.
1. Execução previsível
O MEV compromete a previsibilidade na execução de transações. Como a ordenação das transações pode ser manipulada e ter consequências materiais nos preços de execução, dois swaps idênticos podem ter resultados muito diferentes dependendo da ordem. Com proteção contra MEV, você garante que a experiência real do seu usuário corresponda às expectativas dele. Sem mudanças surpresa de preço.
2. Taxas de sucesso de transação mais altas
Transações desprotegidas frequentemente falham porque os preços mudam entre o envio e a inclusão. Os usuários então tentam de novo, aumentam o slippage, ou simplesmente desistem da ação. A proteção contra MEV reduz esses choques de preço e garante uma experiência mais tranquila e pontual para os usuários.
3. Maior confiança e retenção de usuários
Se os usuários enfrentam repetidamente impacto de preço inesperado ou transações que falham, eles perdem a confiança no app, não na rede. Proteger contra MEV alinha os resultados às expectativas dos usuários, o que melhora diretamente a retenção e o uso recorrente.
Como se proteger contra ataques MEV
O MEV normalmente é característico de mempools públicos. Aplicações podem usar uma variedade de soluções para proteger usuários de MEVs, incluindo (mas não se limitando a) mempools privados, sequencers centralizados, e order flow auctions.
Vale notar que a proteção contra MEV só previne padrões de extração prejudiciais aos usuários. Ela não interfere no seguinte:
- Bots de arbitragem que restauram a precificação correta
- Bots de liquidação que mantêm sistemas de empréstimo saudáveis
- Backruns legítimos que reagem a mudanças de estado
Abaixo estão algumas técnicas que builders usam para proteger transações contra ataques MEV.
Mempools privados
Considerada a medida mais eficaz contra ataques MEV, mempools privados ajudam a manter os detalhes das transações privados até que sejam adicionadas a um bloco.
Ordenação FIFO (first in, first out)
Um método simples, porém eficaz: as transações são processadas estritamente na ordem em que são recebidas, e não pelo preço do gas. A ressalva é que é muito difícil impor isso em redes totalmente descentralizadas.
Sequencers centralizados
Ao abrir mão de um pouco de descentralização, os builders podem usar sequencers centralizados, em que uma única entidade ou um pequeno conjunto de entidades decide a ordenação das transações. É eficaz porque, assim como em uma implementação de mempool privado, não há visibilidade pública das transações até depois de serem adicionadas a um bloco.
Order flow auctions
Order flow auctions são uma abordagem diferente para proteger usuários contra ataques MEV. Em vez de eliminar completamente o MEV, ele é redirecionado. A solução funciona enviando a intenção do usuário de forma privada para solvers concorrentes, de forma que o MEV aconteça entre os solvers, e não contra o usuário.
Proteja seus usuários contra MEV com a Alchemy
Lançar produtos com proteção contra MEV já embutida é uma vantagem para builders. Ao entregar execução previsível e melhores preços dentro das suas aplicações, você conquista confiança e reduz o churn.
Todos os endpoints padrão de RPC da Alchemy em Ethereum, Solana, Base, Arbitrum e BNB Smart Chain já vêm com proteção contra MEV. Nenhuma mudança de configuração é necessária.
Roteamos as transações por caminhos privados nas redes suportadas, recebidos diretamente pelos validadores, o que impede a maioria dos ataques ao remover a visibilidade da qual os bots de MEV dependem. Os desenvolvedores podem continuar usando o mesmo fluxo de envio de transações, e a Alchemy cuida do roteamento privado nos bastidores.
Uma experiência onchain mais econômica para você e seus usuários, sem overhead adicional. O que não tem para gostar?
Perguntas frequentes
O que é MEV (maximum extractable value)?
MEV é o valor máximo que alguém pode extrair de um bloco reordenando, inserindo ou censurando transações durante a produção do bloco, além das recompensas padrão de bloco e taxas de gas. Você pode pensar nisso como um "imposto oculto" sobre as negociações dos usuários, onde manipuladores reordenam taticamente transações para lucrar às custas do usuário.
O que é proteção contra MEV?
Proteção contra MEV é qualquer estratégia ou mecanismo que protege usuários e desenvolvedores de manipulações prejudiciais de transações por mineradores ou validadores que reordenam transações em um bloco para obter valor extra. Abordagens comuns incluem o uso de mempools privados para ocultar transações até que sejam incluídas em um bloco.
Por que a proteção contra MEV é importante para a minha aplicação?
Sem proteção contra MEV, os usuários enfrentam slippage alto e transações que falham, o que corrói a confiança e os leva a presumir que seu roteamento é ruim ou seu produto não é seguro. A proteção contra MEV garante que as transações sejam executadas conforme os usuários esperam, melhorando a retenção e a confiança.
MEV é a mesma coisa que taxas de transação?
Não. Taxas de transação são o que os usuários pagam para que suas transações sejam incluídas em um bloco. MEV é um valor extra que produtores de bloco ou searchers conseguem extrair manipulando como as transações são incluídas em um bloco.
O que é um sandwich attack?
Um sandwich attack ocorre quando um bot vê uma transação de compra pendente, coloca uma ordem de compra com taxa mais alta antes dela para empurrar o preço para cima, deixa a transação do usuário ser executada no preço inflado, e então vende imediatamente com lucro. Isso deixa o usuário com uma execução pior do que a esperada.
O que é frontrunning em ataques MEV?
Frontrunning é quando um bot de MEV vê uma transação pendente e submete a sua própria com gas mais alto para ser incluída primeiro, seja para comprar ativos de oferta limitada antes do usuário, seja para manipular preços em pools de baixa liquidez visando arbitragem.
Como a Alchemy protege contra MEV?
Todos os endpoints padrão de RPC da Alchemy em Ethereum, Solana, Base, Arbitrum e BNB Smart Chain já vêm com proteção contra MEV embutida, sem custo adicional. A Alchemy roteia as transações por caminhos privados diretamente para os validadores, impedindo a visibilidade da qual os bots de MEV dependem.
A proteção contra MEV elimina todos os tipos de extração?
Não, a proteção contra MEV só previne padrões de extração prejudiciais aos usuários. Ela não interfere em atividades benéficas como bots de arbitragem que restauram a precificação correta, bots de liquidação que mantêm sistemas de empréstimo saudáveis, ou backruns legítimos que reagem a mudanças de estado.
O que é um mempool privado e como ele ajuda?
Um mempool privado mantém os detalhes das transações ocultos da visibilidade pública até que sejam adicionadas a um bloco, impedindo que bots monitorem ou reordenem suas transações. Essa é considerada uma das medidas mais eficazes contra ataques MEV.
Visões gerais relacionadas
 Blockchain
25 de setembro de 2026
EVM vs SVM: um guia para desenvolvedores
Uma comparação para desenvolvedores entre EVM e SVM, cobrindo modelos de conta, execução paralela, taxas, design de programas e migração, com exemplos de código.
 Blockchain
21 de setembro de 2026
Lance uma memecoin na Arc Chain
Escreva e implante um ERC-20 de supply fixo na Arc mainnet com Foundry e Alchemy RPC, pagando gas em USDC, ou deixe o lançamento inteiro nas mãos de um coding agent com o Alchemy CLI.
 Blockchain
15 de setembro de 2026
O que é Arc? O sistema operacional econômico da internet, explicado para desenvolvedores
Arc é a Layer-1 aberta e compatível com EVM da Circle para finanças com stablecoins. Este guia aborda gas em USDC, finalidade determinística e o que pode quebrar ao portar um contrato.

Construa magia blockchain
A Alchemy combina os produtos e ferramentas de desenvolvimento Web3 mais poderosos com recursos, comunidade e suporte lendário.