Permissioned 與 Permissionless 區塊鏈比較

作者 Max Crawford

區塊鏈以開放參與著稱。而許可制區塊鏈刻意限制這種開放性。
這個決定會改變誰能加入、誰能看到什麼,以及出問題時由誰負責。許可制區塊鏈要求至少一個網路角色必須經過核准。完全無許可區塊鏈則允許任何人在公開協定規則下使用或協助營運網路。一些較新的鏈採取折衷做法:交易與應用程式部署是開放的,但驗證僅限於經核准的機構。
許可制與無許可區塊鏈都是分散式帳本。差別在於誰能存取帳本,以及能對帳本做什麼:讀取、寫入或核准。限制使用者、開發者或驗證者的身分,會在隱私、問責、效能與營運成本上產生不同的取捨。
什麼是許可制區塊鏈?
許可制區塊鏈將一個或多個網路角色限制給經核准的參與者。營運方可以決定誰能讀取帳本、提交交易、部署應用程式,或驗證區塊。由單一組織營運的私有鏈,以及由多個組織組成的聯盟鏈,會限制大多數角色。公開許可制鏈則讓帳本保持公開可存取,同時要求特定角色(例如區塊產生或驗證)須經核准。
許可制可以套用在網路的不同部分:
- 由單一組織營運的私有鏈
- 由一群已知公司共用的聯盟鏈
- 公開許可制鏈,任何人都能使用或檢視網路,但只有經核准的營運方能驗證新交易或區塊
一旦參與者身分確定,營運方就能指派角色、在授予寫入權限前執行認識客戶(KYC)與反洗錢(AML)檢查,並將敏感的帳本資料限制給應該看到的相關方存取。由 LF Decentralized Trust 主導的開源框架 Hyperledger Fabric,以及許可制分散式帳本平台 R3 Corda,都是為此模式而建構的。
當具名參與是必要條件而非偏好時,就該使用許可制:例如銀行間清算、封閉式金融網路,以及已知機構之間的多方資料共享。
什麼是無許可區塊鏈?
無許可區塊鏈讓人們在公開協定規則下加入核心網路角色,不需要管理者核准。使用者可以建立錢包、提交交易、執行節點,而且通常也能透過共識機制協助保護鏈的安全。公開(public)與無許可(permissionless)描述的是不同的概念:公開指的是任何人都能檢視帳本,無許可則指相關網路角色的參與不需要管理者核准。Bitcoin、Ethereum 與 Solana 是最明確的完全無許可範例。
開放參與是其定義性特徵。網路安全仰賴的是密碼學與跨獨立營運方的經濟誘因,而非成員名單。
當開放參與能讓產品更有價值時,就該選擇無許可網路:例如開放市場、公開應用程式,以及因第三方開發者建構其上而變得更強大的生態系統。
許可制與無許可區塊鏈有何差異?
兩者都使用共享帳本。差別在於誰能讀取、寫入或核准變更,以及網路對已知營運方的依賴程度。
無許可網路透過協定規則、密碼學、經濟誘因與獨立營運方,降低對任何單一營運方的依賴。許可制網路則更依賴單一營運方或聯盟,並利用這種控制來落實隱私與政策。
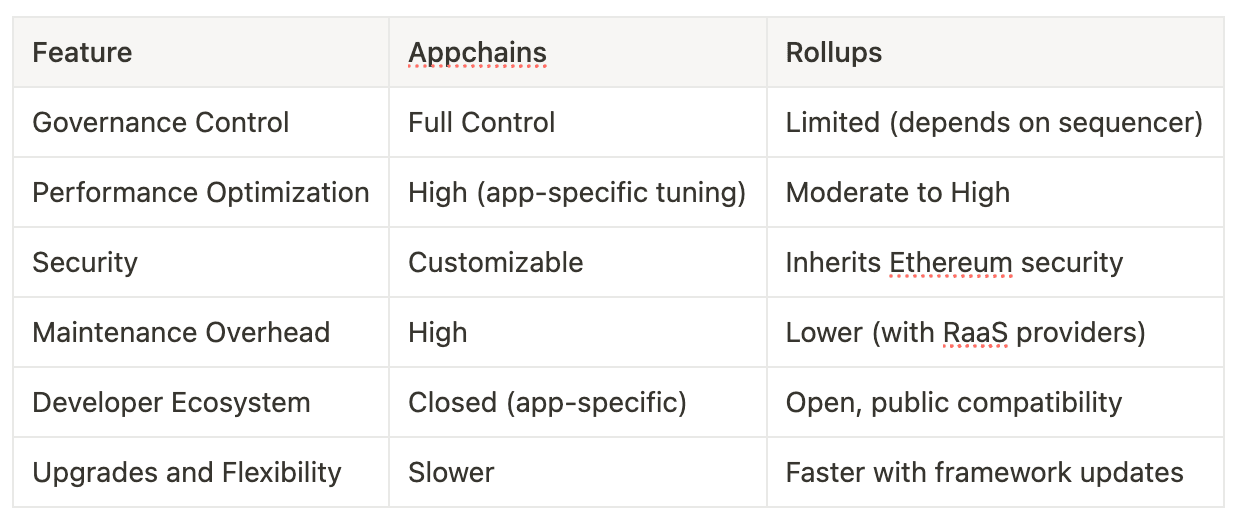
下表比較完全無許可與完全許可制的兩個端點。混合式公開許可制網路可能結合兩欄的特徵。
沒有哪一種模式天生比較好。開放網路能擴大觸及範圍,讓其他應用程式在其上建構,但也可能面臨壅塞,並暴露更多交易活動。許可制網路能落實會員資格與選擇性可見性,但營運方必須自行出資建置基礎設施,參與者也更依賴這些營運方。
該採用哪種模式?
從網路角色本身出發,而不是從鏈的品牌出發。
以下情況適合使用許可制區塊鏈:
- 網路參與者必須是已知的法律實體
- 帳本存取或交易提交必須限制給經核准的相關方
- 驗證者或其他網路營運方必須是經核准的機構
- 你需要能在協定層級撤銷網路存取權或落實政策
以下情況適合使用無許可區塊鏈:
- 任何人都應該能使用或建構於此產品之上
- 獨立營運方應該能協助保護網路安全
- 公開可驗證性是價值的一部分
- 第三方開發者能讓產品更強大
如果不確定該採用哪種模式,可以考慮公開許可制鏈。先寫下哪些角色必須開放:讀取、交易提交、應用程式部署、區塊產生或排序,以及驗證。你可能希望使用者與開發者能開放存取,但區塊產生或驗證則限於經核准的營運方。
當開放這些角色的參與能讓產品更強大時,就從完全無許可開始。當每個相關角色都必須經過核准時,就從完全許可制開始。當開放分發很重要,但區塊產生、驗證或特定工作負載需要具名營運方時,就選擇公開許可制模式。
許可制與無許可部署在實務上是什麼樣子?
同一產業的組織可能選擇不同的設計。重點在於哪些網路角色必須開放或受限。以下範例先展示使用者與開發者可開放存取、但區塊產生或驗證受限的公開網路,再介紹完全許可制的機構型網路。
開放存取搭配受限的區塊產生或驗證
對使用者與開發者而言,Coinbase 的 Base 是無許可的:任何人都能不經核准提交交易或部署應用程式。Base 目前使用單一活躍定序器來排序交易,再結算至 Ethereum,因此其存取模式也依角色而異。截至 2026 年 8 月,DeFiLlama 追蹤到 Base 去中心化金融協定中約有 47 億美元的存款。
Tempo 採用相同的分工方式。其正式上線的主網允許任何人部署合約、發行代幣及傳送交易,而活躍驗證者集合則維持許可制。目前的驗證者包括 MoneyGram、Stripe、Visa,以及渣打銀行旗下的 Zodia Custody,預期驗證者資格將隨時間逐步開放。
Plasma 採用同一模式的階段性版本。開發者可以部署與 Ethereum 相容的合約,並執行非驗證節點,但驗證者資格目前僅限於一小群經選定的成員,同時協定正朝無許可驗證的方向推進。
Circle 的 Arc 設計上結合了開放的應用程式部署與交易,搭配許可制驗證。截至 2026 年 8 月,其公開測試網開放給開發者使用,但正式營運的網路仍是私有主網,已有超過 100 家公司與機構在其上建構。Circle 計劃於 9 月 16 日開放公開主網,創始驗證者包括 BlackRock、DTCC、Mastercard、渣打銀行與 Visa。
許可制機構型網路
Swift 將營運一套以區塊鏈為基礎的共享帳本,供參與銀行全天候協調銀行發行數位存款的轉帳。各銀行各自營運自己的環境,並保有對金鑰、資產、資金與結算的控制權,因此其參與屬於機構性質,而非公開性質。2026 年 7 月,Swift 表示該帳本已可供初步使用,有 17 家銀行正在準備試辦交易。
2026 年 7 月,泰國暹羅商業銀行成為首家使用 Citi Token Services 與花旗 24/7 美元清算服務正式上線的金融機構。Citi Token Services 在受監管的銀行體系內,使用私有許可制區塊鏈。
Regulated Layer One 提供了一個鏈層級的範例。RL1 於 2026 年 7 月推出,是一套由歐洲合作社擁有並治理的私有許可制網路。十家金融機構共同創立了該合作社,每位成員享有平等的發言權。
Canton Network 則介於兩者之間。其 Global Synchronizer 提供公開的協調層,而每個應用程式則自行定義存取、隱私與治理規則。驗證者的加入受到管理,每一方只能看到自己經授權可檢視的交易細節。這讓機構能共享基礎設施,而不必公開每一筆交易。
能否將許可制控管與公開結算結合?
企業可能希望同時擁有公開網路的開放性與私有網路的控制力。專屬 rollup 可以透過自訂的准入與執行規則來支援這種組合,同時將結果結算到 Ethereum 這類公開網路。至於私有資料,仍需要針對儲存位置與存取權限制定獨立的控管機制。
Alchemy Rollups 為需要客製化執行環境的團隊提供專屬鏈。存取控管與交易隱私仍需要在應用程式與鏈的設定中另行設計。企業區塊鏈基礎設施指南可協助你規劃其餘的技術堆疊,從節點存取、資料到鏈的營運皆涵蓋在內。
常見問題
什麼是許可制區塊鏈?
許可制區塊鏈將一個或多個網路角色限制給經核准的參與者。營運方可以控管誰能讀取、交易、部署應用程式或驗證區塊。私有鏈會限制大多數角色;公開許可制鏈則可以允許開放使用,同時將驗證限制給經核准的機構。
什麼是無許可區塊鏈?
無許可區塊鏈是一種任何人都能使用、無需事先核准的開放網路。使用者可以建立錢包、提交交易,通常也能在協定規則下執行節點或協助保護網路安全。Bitcoin、Ethereum 與 Solana 都是無許可鏈。
許可制與無許可區塊鏈有什麼差異?
核心差異在於存取控管。許可制區塊鏈要求至少一個網路角色須經核准。無許可區塊鏈則讓任何遵循協定規則的人都能使用核心角色。有些鏈採取混合模式,允許開放交易與應用程式部署,但限制驗證。
企業為什麼會使用許可制區塊鏈?
當交易對手必須是已知身分、資料可見性必須受限,且營運方需要在網路本身落實政策時,企業就會使用許可制區塊鏈。這種模式適合受監管的金融業務,以及需要授予、稽核並撤銷存取權的多方營運場景。
Ethereum 是許可制還是無許可的?
Ethereum 是無許可的。任何人都能建立錢包、部署智能合約或執行節點,不需要經過網路管理者核准。
許可制區塊鏈有哪些範例?
Regulated Layer One 是目前的許可制網路範例之一。Swift 的共享帳本是另一個例子,目前已可供銀行進行初步試辦。Citi Token Services 則是一項使用私有許可制區塊鏈的服務。
區塊鏈中的「無許可」是什麼意思?
無許可指的是特定網路角色開放給任何遵循協定規則的人,不需要管理者核准。一個網路可以對使用者與開發者採無許可制,同時對驗證者或定序器採許可制。
私有區塊鏈與許可制區塊鏈是同一回事嗎?
並不完全相同。許可制描述的是一個或多個網路角色是否需要核准。私有則描述的是帳本或網路的存取是否受限。私有區塊鏈屬於許可制,但公開許可制區塊鏈可以允許開放讀取或交易,同時限制驗證。
相關總覽

打造區塊鏈魔法
Alchemy 結合最強大的 Web3 開發者產品與工具,並提供資源、社群與卓越的支援。